
Blog de ciberseguridad
WannaCry: El peor brote de ransomware de la historia

Actualización de Avast sobre WannaCry: quién ha sido infectado, quién ha sido el objetivo, cómo eliminarlo y más.
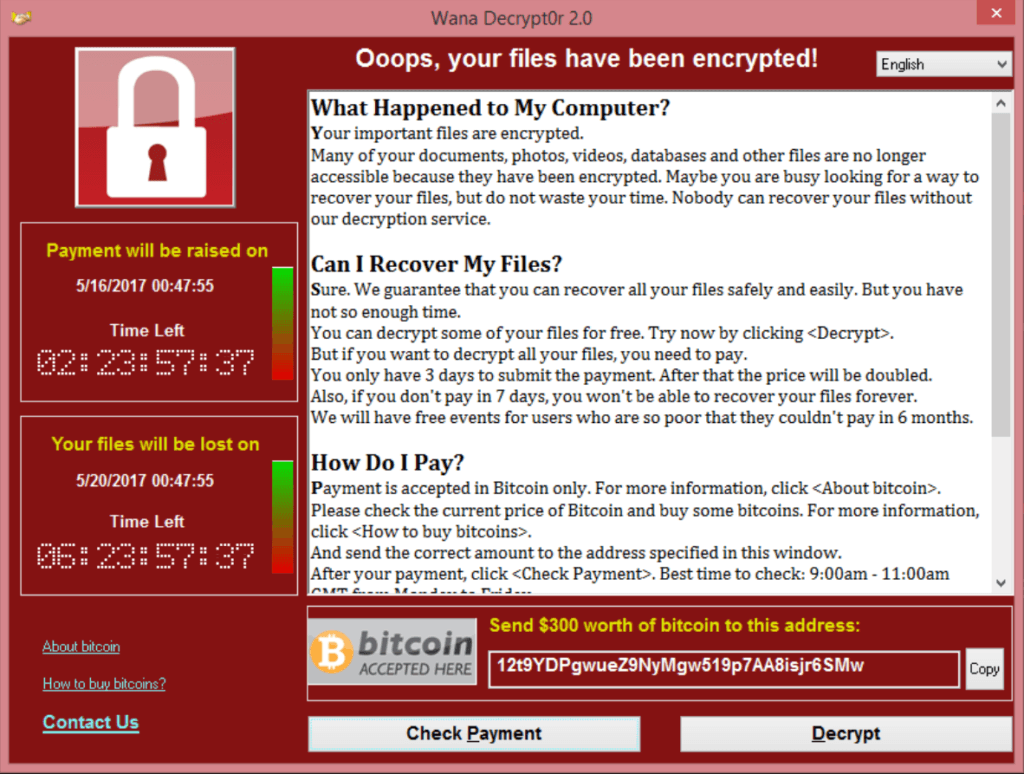
Pese a que el pasado viernes no fue viernes 13, sí que lo parecía. El ransomware WannaCry (también conocido como WanaCrypt0r o WCry) atacó PCs de todo el mundo, incluyendo los de hospitales y agencias del gobierno, y causó el caos. Hasta ahora, hemos observado más de 250.000 detecciones en 116 países. Más o menos el 15% de nuestros más de 400 millones de usuarios de todo el mundo no había instalado el parche que corrige la vulnerabilidad MS17-010. Eso les pudo hacer vulnerables al ataque, siempre que Avast no los estuviera protegiendo.
El viernes por la tarde, observamos más de 50.000 detecciones de ransomware en la base de usuarios de Avast. Poco después, sobre medianoche, el número de detecciones aumentó a más de 100.000. Es decir, más de 100.000 usuarios de Avast se toparon con el ransomware. Sin embargo, Avast bloqueó el ransomware y evitó que los PCs se infectaran. Al establecerse la situación, concluimos que se trataba del peor brote de ransomware de la historia.
Por dónde se movía el WannaCry Ransomware
Debajo está el gráfico que muestra cuando incrementaron las detecciones y cuando volvieron a bajar.

Detectamos todos los componentes de WannaCry, no solo las variables que incluyen el gusano, también las que simplemente cifran los archivos y no se propagan. El gusano determina cómo se propaga WannaCry, lo que describimos más adelante. Algunos investigadores afirman que la propagación ha finalizado, pero esto solo es cierto para la variante de WannaCry que antes se propagaba como un gusano.
Observamos 10.000 detecciones por hora, poco después del brote, un número muy alto para una sola variedad de malware.
Un analista de malware presionó el interruptor de la muerte, algo que describimos más adelante. Tras eso, el número de detecciones se redujo significativamente a, aproximadamente, 2.000 por hora. Este ratio ha seguido descendiendo hasta ahora y esperamos que esta tendencia continúe.
Según nuestros datos, los 10 países más afectados han sido, en orden: Rusia, Ucrania, Taiwán, India, Brasil, Tailandia, Rumanía, Filipinas, Armenia y Pakistán. Nuestra base de usuarios bloqueó más de la mitad de los intentos de ataque en Rusia. Semanas después, Avast lanzó también un descifrador gratuito para el ransomware XData, una variante que aprovechó el mismo exploit que el WannaCry Ransomware.

¿Quién era el objetivo de WannaCry?
WannaCry, como la mayoría de variantes de ransomware, no tenía un objetivo en concreto. El ransomware utilizó un exploit conocido como ETERNALBLUE, que aprovecha una vulnerabilidad de Windows SMB (Server Message Block, un protocolo de transferencia de archivos) etiquetada como MS17-010. De este modo, WannaCry atacaba de forma ciega y aleatoria a quienes no habían instalado el parche que soluciona la vulnerabilidad, publicado por Microsoft en marzo.
WannaCry se propagó de forma tan agresiva porque cualquier PC Windows conectado a una red, con la vulnerabilidad MS17-010, podía infectarse sin que el usuario hiciera nada. El malware activo en un PC analiza tanto la red local como la subred y elige una IP al azar. Cuando encuentra un PC vulnerable, el ransomware también se propaga a ese PC, algo posible porque WannaCry contiene un gusano.
Los usuarios de Windows XP estaban indefensos ante el ataque. Microsoft dejó de ofrecer soporte para este sistema operativo en 2014. Por eso, aunque los usuarios de Windows XP quisieran descargar el parche, no podían hacerlo. Desde entonces, Microsoft ha lanzado un parche para sistemas operativos antiguos.
Windows XP era el más vulnerable, ya que el parche no estaba disponible antes del ataque. Aun así, la mayoría de los ataques que bloqueamos ocurrieron en Windows 7, en PCs donde la actualización de seguridad estaba disponible pero no instalada. Animamos a todos los que no han instalado el parche de seguridad, incluyendo a quienes tengan una versión antigua de Windows, a instalarlo con urgencia.
Empresas y hospitales afectados
El ataque afectó a grandes compañías, como Telefónica y el Deutsche Bahn, y peor aún, también a hospitales de todo el mundo. Los hospitales no suelen tener mucho presupuesto para mantener sus sistemas actualizados. Por eso resultaron especialmente afectados el viernes, algo que también repercutió en el cuidado de los pacientes.
Eliminando WannaCry
Eliminar WannaCry de un PC no es difícil. Un software antivirus debería poder poner el ransomware en cuarentena, pero esto no soluciona el problema: los archivos seguirán cifrados.
En este momento, según nuestros análisis, no hay una herramienta gratuita de descifrado, ya que el cifrado utilizado parece muy robusto (AES-128 combinado con RSA-2048). Si tu PC se ha infectado, la mejor solución es recuperar tus archivos de una copia de seguridad. Deberías hacerlo en un PC limpio, con todos los parches instalados y con la máxima seguridad. También deberías hacerlo sin conexión a Internet, para minimizar el riesgo de cifrar también el dispositivo donde guardas la copia de seguridad.
El interruptor de la muerte
Un investigador conocido en Twitter como MalwareTech descubrió cómo evitar que la variante más extendida de WannaCry siguiera propagándose.
No está del todo clara la motivación para incluir un interruptor de la muerte. Creemos que el grupo detrás de WannaCry lo incluyó para poder detener el ransomware cuando quisiera. El interruptor de la muerte funciona así: si WannaCry hace una petición a un dominio en concreto (www[.]iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea[.]com, te retamos a memorizarlo) y recibe respuesta, el malware entiende que el dominio está activo y deja de propagarse. Antes de que el interruptor de la muerte estuviese activo, el dominio no estaba registrado y WannaCry se propagaba sin control.

En otras palabras, piensa en este interruptor de la muerte como el freno de mano de tu coche. Puedes usarlo en emergencias para parar el vehículo, pero no para controlarlo mientras conduces. Aquí pasó lo mismo: detuvo la propagación de inmediato.
Es importante destacar que este interruptor solo detuvo la propagación de una variante de WannaCry. No solucionó la infección en los PCs ya infectados. Además, los componentes internos de WannaCry, como el cifrado de archivos, no incluyen la funcionalidad del gusano (la que hizo que el ataque infectara tantos PCs). Por eso, esos componentes no dependen del interruptor de la muerte y pueden seguir causando daños. Así pues, si te has topado con el ransomware, por ejemplo a través de una memoria USB infectada, aún puedes infectarte.
Variantes sin interruptor de la muerte
Desde que se activó el interruptor de la muerte, la propagación de WannaCry se ha reducido de forma significativa. Sin embargo, hemos detectado al menos seis variantes de WannaCry con diferentes interruptores de la muerte (URLs). Incluso hemos detectado variantes en las que alguien eliminó el interruptor de la muerte, lo que indica que quienes están detrás de esas versiones quieren que se propaguen sin control. Por las similitudes entre todas las variantes, creemos que las últimas versiones son solo variantes modificadas de la original, posiblemente obra de otros grupos o personas.
Cuánto ganaron los cibercriminales
El pago solicitado por WannaCry era de entre 300 y 600 dólares (300 $ = 0,17222 Bitcoins, a día 16 de mayo de 2017) y el precio aumentaba con el tiempo. La amenaza del ransomware de eliminar los archivos tras siete días si no se pagaba era falsa.
Hemos monitorizado las direcciones de pago de Bitcoins que usó el grupo tras el ataque y hemos observado más de 260 transacciones, con un total de 41 BTC en el momento de redactar este artículo. Son, aproximadamente, 70.000 dólares, una cifra baja si consideramos el daño causado.
La cuenta atrás de WannaCry sigue descendiendo, reduciendo el tiempo que supuestamente tienen las víctimas para pagar antes de perder sus archivos (algo falso, recuerda). Por eso es posible que veamos más pagos en los próximos días. Recomendamos no pagar: no garantiza que se descifren los archivos y anima a los creadores del ransomware a lanzar más campañas.
Se parece a WannaCry, actúa como WannaCry, pero no es WannaCry
Dado que WannaCry se ha vuelto muy popular, otros ciberdelincuentes han empezado a aprovechar esta tendencia para intentar ganar dinero. Hemos detectado múltiples aplicaciones de baja calidad que se hacen pasar por WannaCry, como la de la siguiente imagen.

(fuente: Karsten Hahn https://twitter.com/struppigel)
Conclusiones
El viernes, personal de Avast atendió al CARO workshop, una gran conferencia sobre antivirus, en una charla sobre Spora, el reciente ransomware que también se propaga como un gusano. Durante el workshop, hablamos con investigadores de otras compañías sobre las últimas tendencias y brotes, como Loveletter, Blaster o Nimda. Al final del día, era obvio que nos encontrábamos ante el peor brote de ransomware de la historia.
Veremos lo que nos espera durante los próximos días. Ya existen especulaciones sobre el origen del ataque, y hay otras amenazas que utilizan el mismo vector de infección.
Fuente original: blog.avast.com