
Blog de ciberseguridad
Troyano bancario que inyecta código a la sesión https

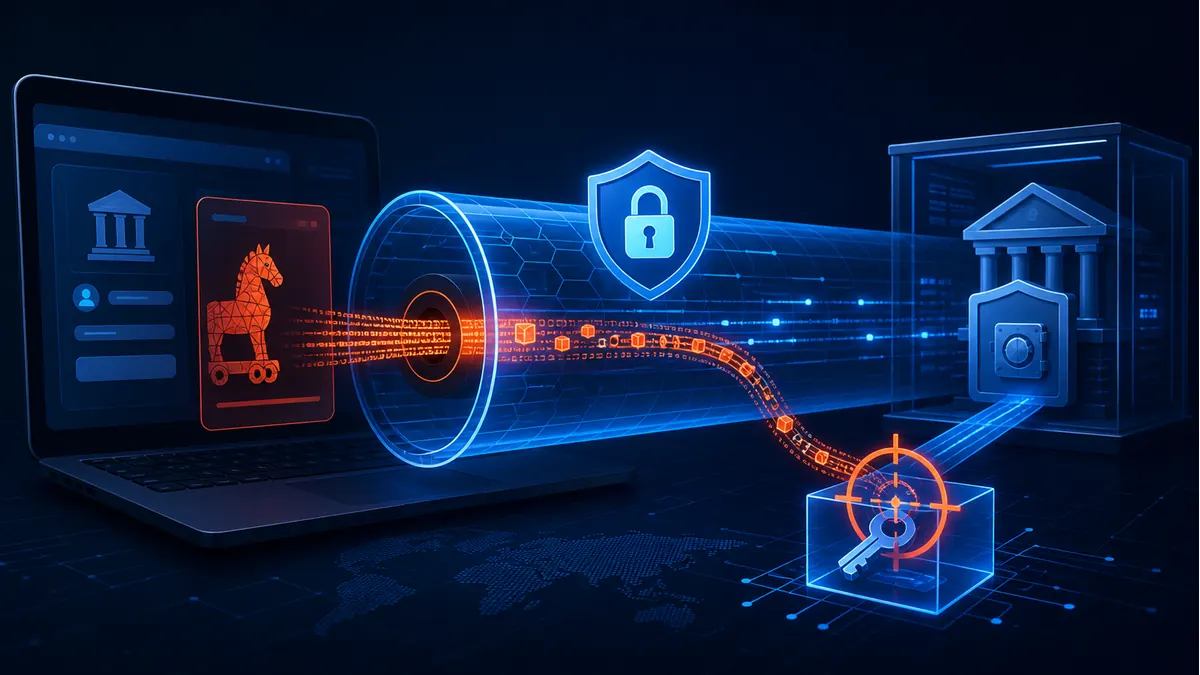
Te contamos cómo este troyano bancario inyecta código en la sesión https. Un troyano bancario llevaba varios meses afectando a usuarios españoles y utilizaba una técnica especialmente peligrosa: modificar la sesión de banca electrónica desde el propio equipo infectado.
Cómo actuaba el troyano bancario
Después de que el usuario accediera a la web legítima de su banco, el malware inyectaba contenido en la sesión para solicitar una clave de autorización de movimientos.
Por qué HTTPS no impedía el ataque
La conexión con el banco podía estar cifrada y mostrar el candado correctamente. El problema se encontraba dentro del ordenador: el troyano alteraba la información antes de que el navegador la mostrara o enviara.
Diferencias frente al phishing tradicional
- La dirección del banco podía ser la auténtica.
- La sesión podía utilizar HTTPS correctamente.
- El formulario fraudulento aparecía dentro de una página legítima.
- El malware se actualizaba para mejorar su ocultación y dificultar la detección.
Cómo reducir el riesgo
- Mantener el sistema operativo, el navegador y el antivirus actualizados.
- Desconfiar de solicitudes de claves que no correspondan al proceso habitual.
- Revisar cuidadosamente los datos de cada operación antes de autorizarla.
- Contactar con la entidad bancaria ante cualquier formulario o comportamiento inesperado.
La seguridad del dispositivo es esencial
Comprobar la URL y el candado sigue siendo importante, pero no protege por sí solo cuando el equipo ya está comprometido. La prevención debe incluir también la detección de malware en el dispositivo.