
Blog de ciberseguridad
Robo de tarjetas de crédito y débito

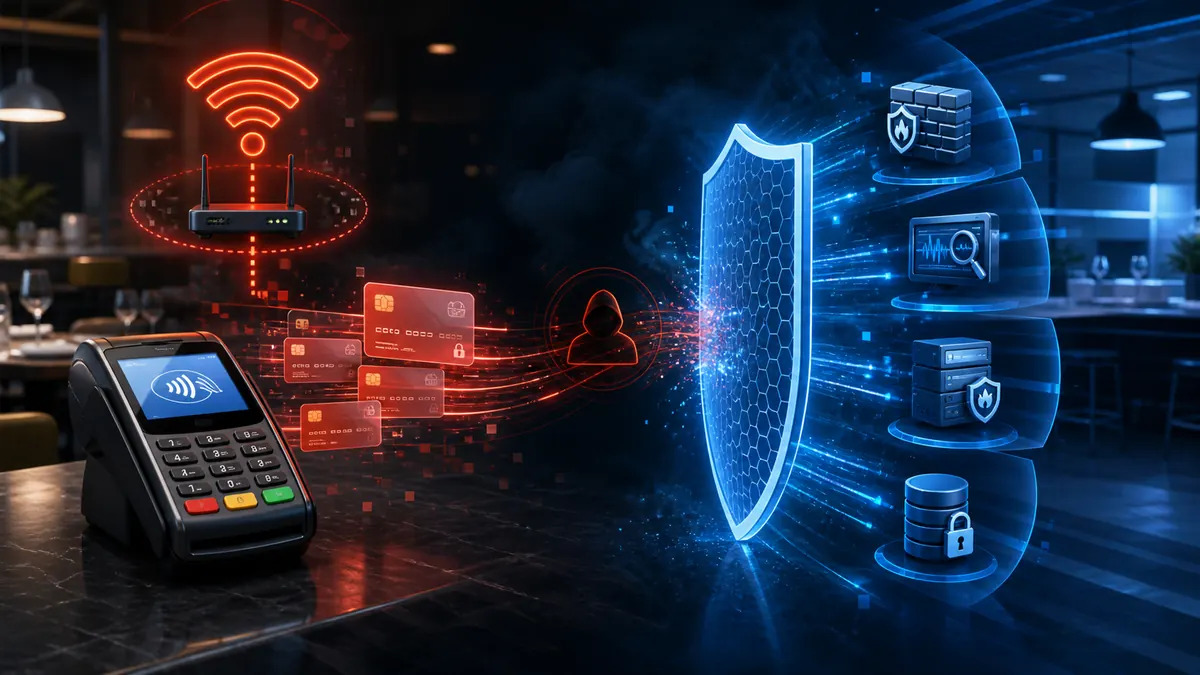
Te contamos un caso real de robo de tarjetas de crédito y débito. En 2009 se procesó a los responsables de una red que había robado datos de unos 130 millones de tarjetas de crédito y débito en Estados Unidos. El caso mostró que una infraestructura empresarial puede quedar expuesta por controles básicos mal configurados.
Cómo se produjo el acceso
Los atacantes buscaban redes inalámbricas empresariales sin una protección adecuada. Una vez conectados, intentaban alcanzar sistemas de comercios y restaurantes para obtener datos de pago con valor en el mercado negro.
Por qué los comercios eran objetivos atractivos
Los establecimientos manejaban grandes volúmenes de transacciones y, en algunos casos, mantenían sistemas sin actualizar, redes planas o equipos de punto de venta con una protección insuficiente.
Medidas actuales para proteger los pagos
- Usar cifrado Wi‑Fi moderno y contraseñas únicas y robustas.
- Separar los terminales de pago de las redes para clientes y otros equipos.
- Actualizar sistemas, routers, aplicaciones y soluciones de seguridad.
- Aplicar autenticación multifactor y privilegios mínimos.
- Supervisar accesos, tráfico y cambios de configuración.
- No almacenar datos de tarjetas salvo que resulte imprescindible y esté protegido.
Proteger también la información personal
Las mismas medidas ayudan a evitar el acceso a documentos privados, credenciales y copias compartidas. Ocultar el nombre de la red no sustituye el cifrado ni una configuración segura.