
Blog de ciberseguridad
Mas sobre el reciente caso de falsos positivos

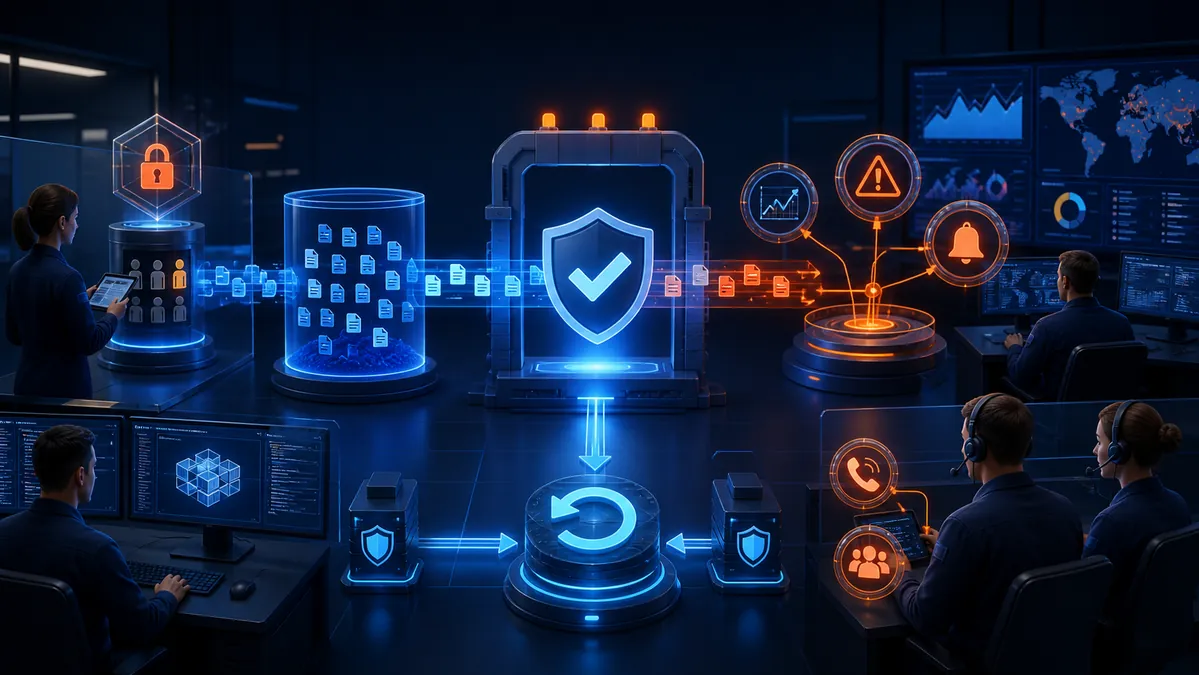
Artículo histórico publicado en diciembre de 2009. Resume las medidas anunciadas por Avast después de un incidente de falsos positivos.
Compartimos más detalles sobre el reciente caso de falsos positivos de avast. Tras escuchar a usuarios y revisar el incidente, Avast detalló cambios destinados a reducir la probabilidad de que una actualización volviera a clasificar archivos legítimos como malware.
Control estricto de las publicaciones
Solo un grupo pequeño y autorizado podría publicar actualizaciones de firmas. La compañía señaló que el fallo anterior se produjo cuando una persona ajena a ese equipo emitió el VPS problemático.
Pruebas con archivos legítimos
Las actualizaciones se comprobarían de forma reforzada contra un conjunto de “máquinas limpias” con cerca de diez millones de archivos no dañinos, para prevenir otro caso de falsos positivos.
Monitorización después de cada actualización
- Vigilancia intensiva de foros y servidores de falsos positivos.
- Alertas automáticas ante aumentos anómalos de reportes.
- Teléfono de emergencia para colaboradores clave en distintos países.
- Escalado inmediato a responsables de la compañía.
Retirada más rápida de una actualización
Se preparó un método de reversión para restaurar rápidamente la base de datos anterior mientras el laboratorio investigaba y publicaba una corrección.
Aprendizaje del incidente
Las medidas combinaban prevención, detección temprana y respuesta. El objetivo era reducir tanto la posibilidad de un falso positivo masivo como el tiempo necesario para limitar sus efectos.
El artículo original fue una traducción y adaptación de un texto de Vincent Steckler publicado en el blog oficial de Avast.