
Blog de ciberseguridad
La página web de Superglue, infectada con malware

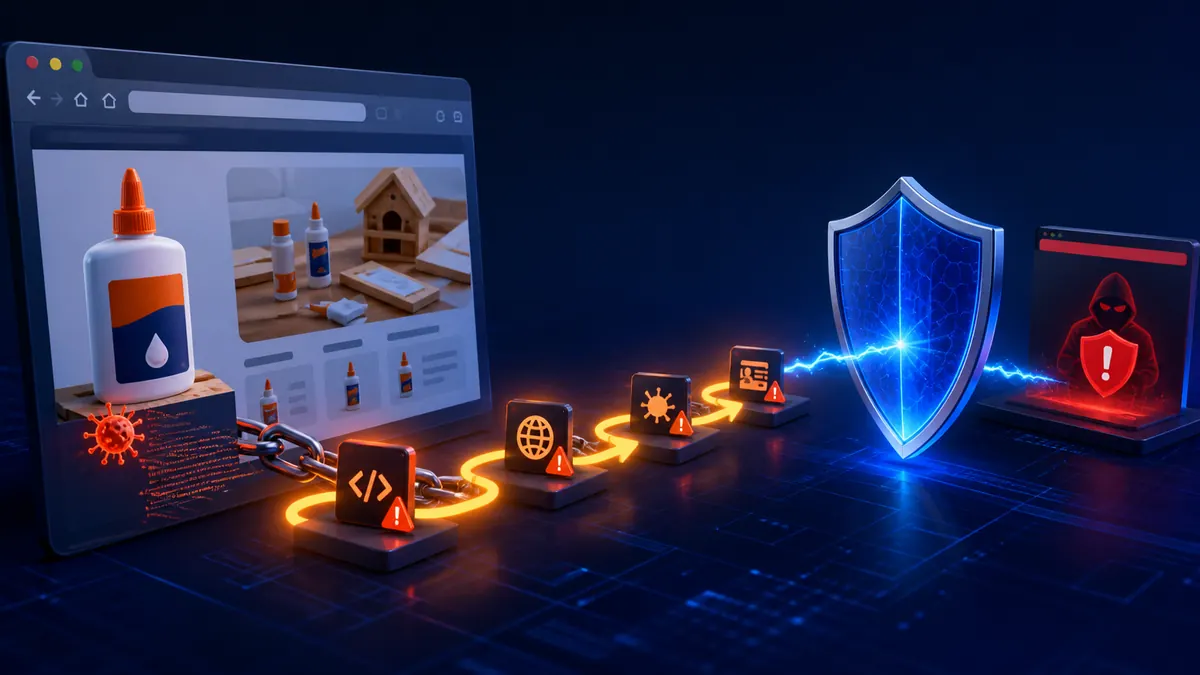
La página web de la Corporación Super Glue fue comprometida mediante un troyano redireccionador escrito en JavaScript. La infección permaneció activa durante varios días y enviaba a los visitantes a través de una cadena de páginas.
Cómo se detectó la infección
El laboratorio de Avast localizó el malware mediante los sensores de CommunityIQ. Tras recibir el primer aviso el 5 de agosto, confirmó el incidente y bloqueó el sitio para proteger a los usuarios.

La cadena de redirecciones
El script construía una dirección y cargaba código remoto. Después encadenaba varios dominios hasta llegar a una página alojada en Rusia que parecía actuar como centro de distribución.

El posible objetivo del ataque
El último destino estaba desactivado durante el análisis, por lo que no fue posible identificar el payload con certeza. La hipótesis principal era que intentaba instalar un antivirus falso en el ordenador del visitante.
Retirada del malware
Avast avisó a la empresa por correo electrónico y teléfono el 10 de agosto. Los responsables de la web retiraron el troyano poco después y enviaron una nota de agradecimiento.