
Blog de ciberseguridad
Kavo, ¿una historia interminable?

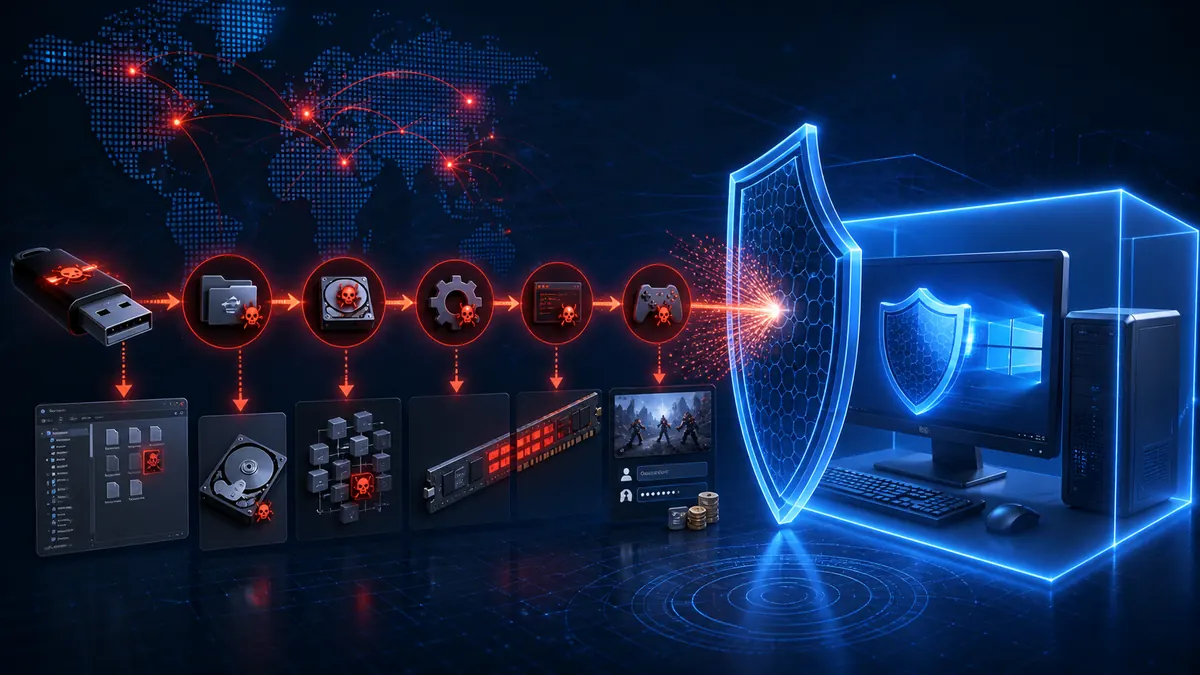
Te contamos la historia de Kavo, una persistente familia de malware. Kavo fue una familia de malware conocida también como Oliga, Kavos, Kamso, OnlineGames o Taterf. Destacó por su larga actividad y por extenderse mediante dispositivos USB para robar credenciales de juegos online.
Cómo se propagaba Kavo
La familia aprovechaba la función de ejecución automática de Windows para copiarse a unidades extraíbles. Al conectar el mismo dispositivo a otro equipo, intentaba iniciar de nuevo la cadena de infección.
Funciones principales
- Instalación de un rootkit para ocultar componentes.
- Copia de archivos maliciosos en directorios del sistema.
- Creación de mecanismos de arranque automático.
- Inyección de código en procesos de Windows.
- Actualización desde servidores de los atacantes.
- Robo de contraseñas de juegos online.
Por qué tuvo una vida tan larga
Sus autores modificaban periódicamente el ofuscador y los binarios para dificultar la detección. Una infraestructura modesta fue suficiente para mantener numerosas infecciones y adaptar las variantes.
Cómo protegerse
Conviene desactivar la ejecución automática, analizar unidades extraíbles, mantener Windows actualizado y evitar privilegios administrativos para tareas cotidianas.