
Blog de ciberseguridad
Proxies residenciales en España: el riesgo de compartir tu conexión

Una aplicación te ofrece unos euros o funciones gratuitas a cambio del ancho de banda que no utilizas. Si aceptas, otras personas pueden navegar a través de tu conexión y aparecer ante una web con tu dirección IP. Esa cesión es la base de muchos proxies residenciales, y sus consecuencias también se están viendo en España.
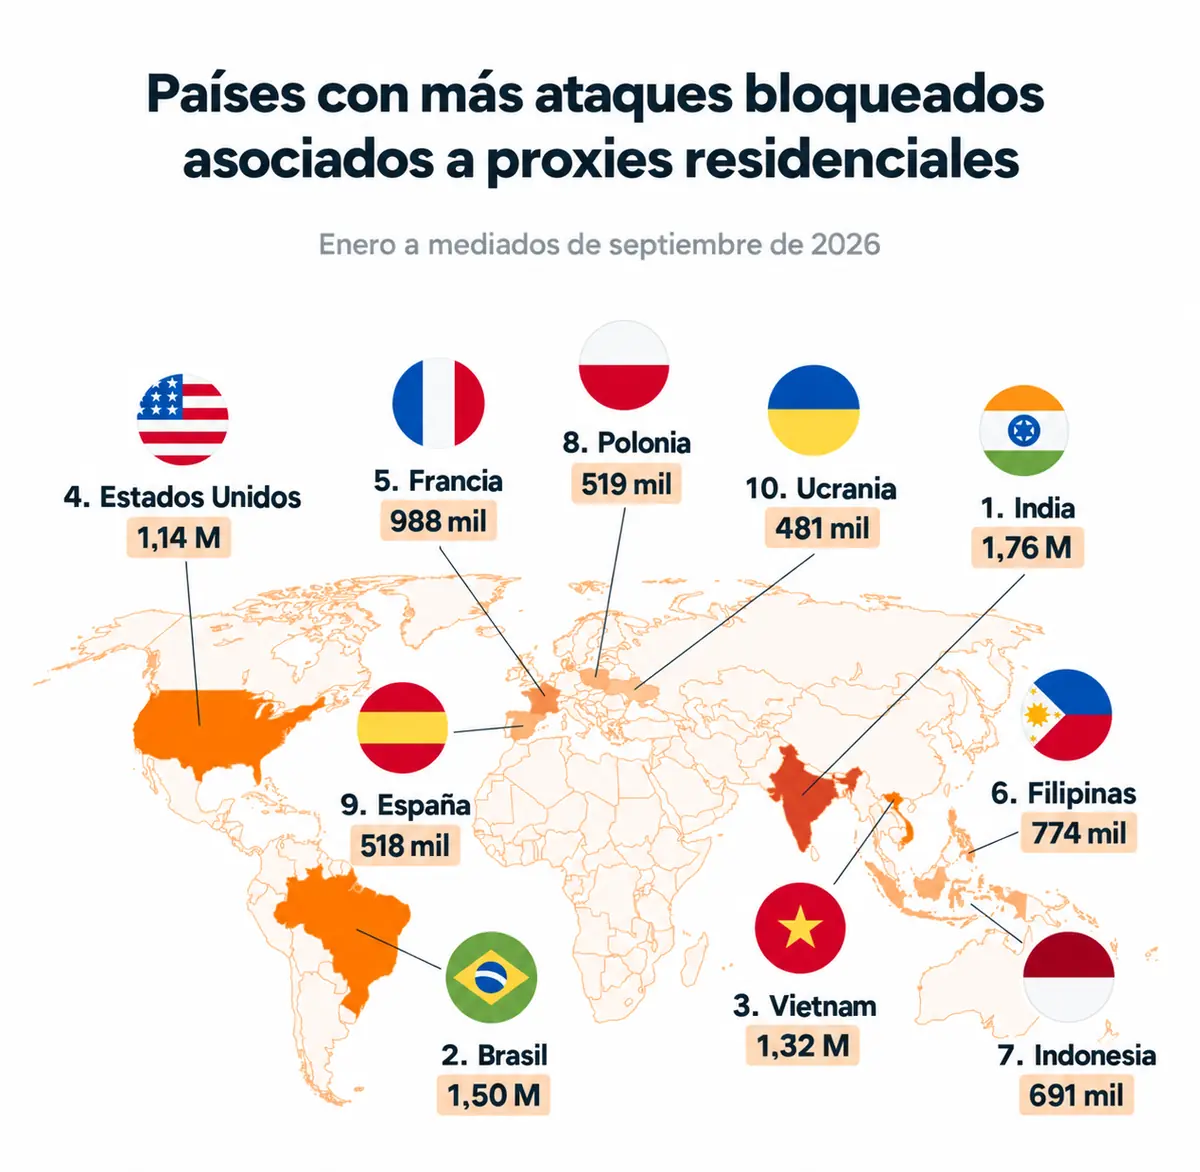
El informe técnico de Gen, la compañía detrás de Avast, sitúa a España en el noveno puesto, con unos 518.000 ataques bloqueados asociados a nodos de salida de proxies residenciales ubicados en el país. Los datos abarcan de enero a mediados de septiembre de 2026. No significan que haya 518.000 hogares infectados: cuentan eventos maliciosos bloqueados, no viviendas ni víctimas.
Qué sabemos de los proxies residenciales en España
CriptoTendencia destacó que España está entre los diez países con más bloqueos. La investigación técnica permite precisar ese dato: España aparece detrás de Polonia, con 519.000, y por delante de Ucrania, con 481.000.
La ubicación corresponde al nodo por el que sale el tráfico. Por tanto, no permite concluir que quienes lo generan sean españoles ni que sus objetivos estén en España. Tampoco ofrece un censo de conexiones domésticas españolas que comparten ancho de banda.
La diferencia afecta a cómo debes leer la noticia. Una IP situada aquí puede dar apariencia local a solicitudes realizadas desde otro lugar. Para quien cede su conexión, lo relevante es saber quién puede usarla, con qué controles y cómo detener esa actividad.
Qué cedes cuando aceptas compartir tu conexión
Un proxy residencial actúa como intermediario: recibe tráfico de un cliente y lo envía a Internet a través de una conexión doméstica. La web de destino ve la IP pública de esa conexión, en lugar de la dirección de origen del cliente.
Hay usos comerciales legítimos, como comprobar anuncios en distintos países o recopilar precios públicos. También puede abusarse de estas redes para ocultar el origen de solicitudes maliciosas. Que una red transporte ese tráfico no demuestra por sí mismo que su proveedor lo haya autorizado o conozca cada actividad.
Para entenderlo, imagina que instalas una utilidad en el ordenador de casa y aceptas compartir conexión a cambio de eliminar la publicidad. Mientras la utilidad funciona, un cliente de la red envía solicitudes a una tienda online a través de tu línea. La tienda registra tu IP como punto de salida, aunque tú no hayas abierto esa página. El ejemplo ilustra el funcionamiento del sistema; no describe un incidente concreto.
Cómo puede llegar ese software a casa
Algunas aplicaciones anuncian expresamente que permiten ganar dinero compartiendo Internet. En otras, la función se incorpora mediante un componente de terceros y se ofrece como alternativa a los anuncios o como parte de una VPN gratuita. También puede llegar mediante software malicioso distribuido con descargas no fiables.
No basta con reconocer el nombre de la aplicación. Revisa si habla de «compartir ancho de banda», «monetizar tráfico», «participar en una red» o expresiones en inglés como bandwidth sharing. Averigua cuándo funciona, qué límite de datos aplica, qué información ofrece sobre sus clientes y cómo puedes retirar tu consentimiento.
La revisión debe abarcar los dispositivos que usan tu conexión, incluidos televisores y equipos de streaming. Si varias personas instalan aplicaciones en casa, conviene comprobarlo juntos: la IP de salida puede ser común aunque cada uno utilice un equipo distinto.
Qué amenazas observó Avast
Gen contabilizó 20,8 millones de ataques distintos bloqueados asociados a los ecosistemas de proxies estudiados en su población de usuarios de Windows. Entre las clasificaciones más frecuentes figuran:
- Phishing: 5,15 millones de observaciones, vinculadas a engaños para obtener información sensible.
- Publicidad maliciosa: 1,26 millones, con anuncios que pueden conducir a fraudes o malware.
- Troyanos: aproximadamente 667.000.
- Estafas de tiendas online: alrededor de 388.000.
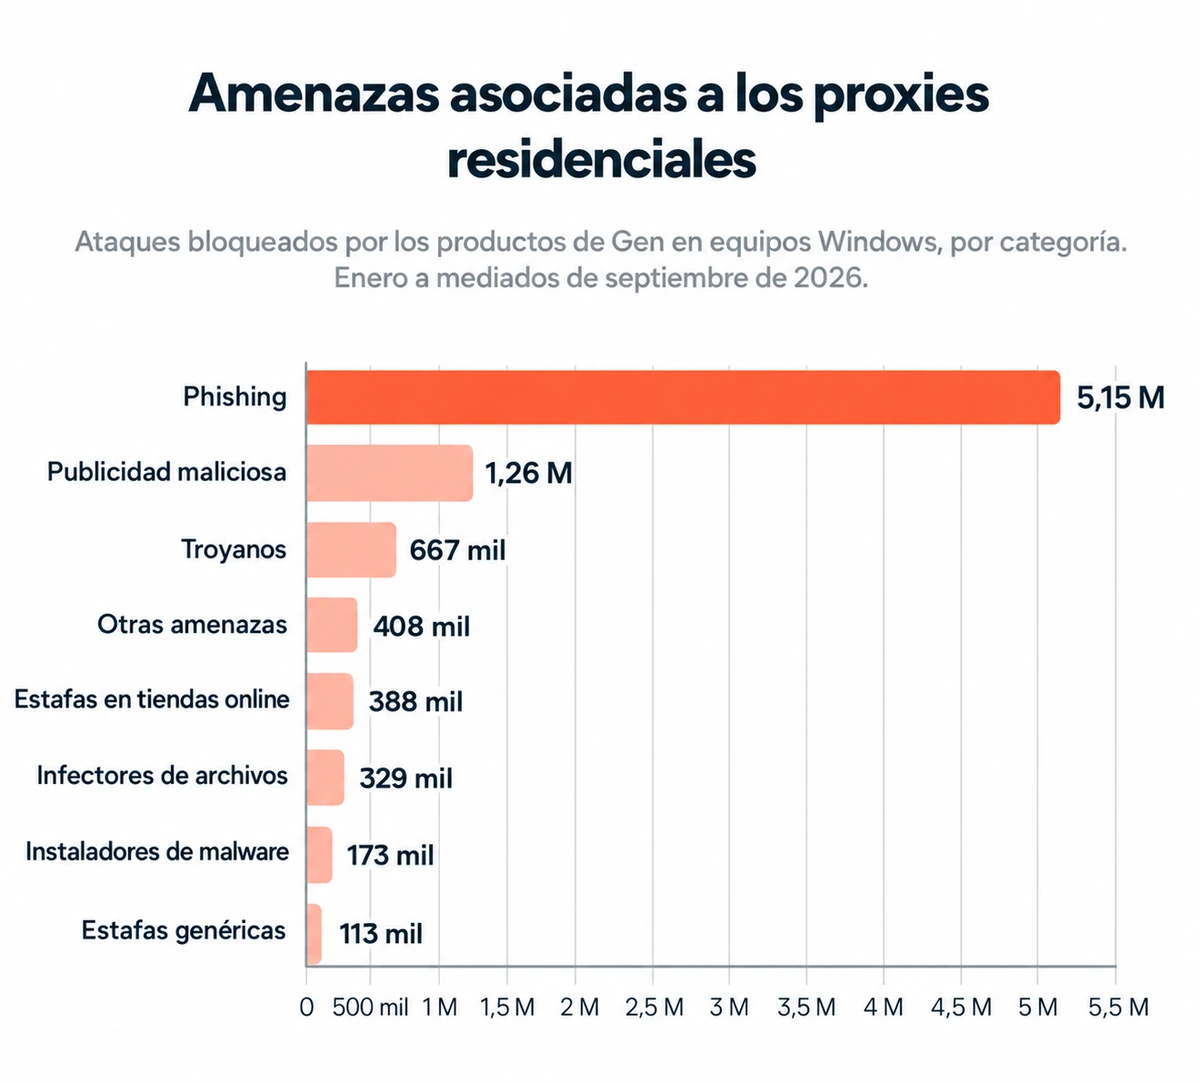
Estas categorías pueden solaparse: un mismo evento puede recibir más de una etiqueta. No deben sumarse para reconstruir el total ni presentarse como porcentajes de un reparto completo.
En el conjunto observado aparecen redes como Bright Data, Honeygain, NetNut, Tuxler y Hola. El volumen absoluto depende, entre otros factores, del tamaño y del tráfico de cada red; no constituye una clasificación de proveedores más o menos seguros.
Por qué compartir tu ancho de banda te pone en riesgo
Si utilizas una aplicación para compartir ancho de banda, ese tráfico sale a través de la dirección IP de tu casa. Para el resto de Internet, procede de tu conexión. Si resulta ser tráfico sospechoso, la dirección que queda registrada es la tuya. Esto conlleva varios riesgos:

Tu dirección IP puede quedar vinculada a actividades abusivas: Los avisos de abuso llegan a tu proveedor de Internet y las plataformas pueden bloquear directamente tu dirección. La persona que realmente está detrás de esos abusos no aparece por ningún lado.

Tu tráfico puede parecer sospechoso: Los bancos, las tiendas online y los servicios de streaming comprueban las direcciones IP en listas de bloqueo. Si tu dirección IP está señalada, puedes empezar a encontrarte con códigos de verificación adicionales e inicios de sesión que fallan sin un motivo claro. También podrías ver CAPTCHAs constantemente o avisos de «estás usando una VPN» al navegar, incluso cuando no la utilizas.

Tu conexión a Internet soporta la carga: La navegación de otras personas pasa por tu línea, consume ancho de banda y, si tu tarifa tiene un límite de datos, parte de ese cupo. A menos que la aplicación solo se active cuando el ordenador esté inactivo, esto podría reducir la velocidad de tu conexión.

Tu propio servicio puede estar en riesgo: Algunos proveedores de Internet restringen la cesión de ancho de banda. Por ejemplo, las condiciones de Fios de Verizon indican que sus clientes no pueden revender ni alquilar el servicio, ni permitir que lo utilicen terceros ajenos.
El uso abusivo de los proxies residenciales suele pasar desapercibido, porque el software está diseñado para funcionar discretamente en segundo plano. Si recibes avisos de abuso que no puedes explicar, ves CAPTCHAs constantes y tu conexión va más lenta de lo esperado, puede merecer la pena comprobar si estás compartiendo ancho de banda. Cada una de estas señales por separado puede tener otras explicaciones, pero varias a la vez justifican una revisión más detenida.
Cómo revisar y detener la cesión de ancho de banda
- Comprueba las aplicaciones instaladas. Empieza por las añadidas recientemente, las VPN gratuitas y las utilidades que prometen ingresos pasivos. Revisa también sus opciones y condiciones.
- Desactiva la función de compartir conexión. Si quieres dejar de participar, utiliza la opción del servicio y desinstala la aplicación cuando ya no la necesites. Consulta sus instrucciones para comprobar si quedan componentes asociados.
- Analiza el equipo y actualízalo. Mantén el antivirus activo y revisa las detecciones. La protección frente a malware no sustituye la revisión de una cesión que hayas aceptado voluntariamente.
- Revisa el resto de dispositivos. Incluye los equipos compartidos y las aplicaciones instaladas fuera de tiendas oficiales.
- Consulta a tu operador si persisten los bloqueos. Cambiar o renovar la IP no elimina el programa que está compartiendo conexión.
Antes de contratar o mantener un servicio así, comprueba las condiciones de tu conexión. No se puede trasladar automáticamente a España una restricción contractual citada para un operador estadounidense: debes revisar lo que establece tu propio proveedor.
Si el equipo pertenece a una empresa o lo utilizas para trabajar, consulta con quien administra su seguridad antes de instalar herramientas que cedan tráfico. Puedes ampliar información sobre la supervisión de dispositivos en nuestra guía de antivirus gestionado.
Qué límites tiene la investigación
El estudio identifica aplicaciones relacionadas con 18 proveedores en equipos Windows protegidos por Gen. La medición de instalaciones corresponde del 1 al 15 de septiembre de 2026; la de ataques, de enero a mediados de septiembre. No mide todos los dispositivos del mundo ni incluye de forma completa los componentes integrados dentro de otras aplicaciones, móviles, televisores o routers.
Los bloqueos se deduplican por evento. Los datos muestran actividad asociada a estas redes, pero no prueban que sus proveedores generasen o aprobasen los ataques. Gen declara además que utiliza infraestructura de Bright Data en algunos servicios de privacidad y reputación; según el informe, Bright Data no participó en la investigación.
Los detalles y la tabla por países pueden consultarse en el informe técnico de Gen Threat Labs.
Preguntas frecuentes
¿Los 518.000 bloqueos corresponden a hogares españoles infectados?
No. Son ataques bloqueados asociados a nodos de salida ubicados en España dentro del conjunto analizado. Una misma conexión puede estar asociada a varios eventos.
¿Todas las VPN gratuitas comparten tu conexión?
No se puede generalizar. Revisa el funcionamiento y las condiciones de la VPN concreta. Lo que debes identificar es si permite que tráfico de terceros salga por tu conexión.
¿Un antivirus impide cualquier uso de mi IP por terceros?
No debes darlo por hecho. Puede bloquear amenazas, pero debes revisar por separado las funciones de compartir conexión que hayas autorizado y desactivarlas si no quieres participar.
¿Debo cambiar las contraseñas si encuentro una aplicación de este tipo?
Su presencia no demuestra que tus contraseñas se hayan filtrado. Si el análisis detecta malware o hay indicios de acceso indebido a una cuenta, atiende esas incidencias y cambia las credenciales afectadas desde un dispositivo seguro.
Artículo basado en esta investigación de Avast.