
Blog de ciberseguridad
Kevin Mitnick: la increíble historia del hacker más famoso del mundo

Kevin Mitnick (1963-2023) fue un hacker estadounidense, experto en ingeniería social y uno de los fugitivos informáticos más conocidos de los años noventa. Tras cumplir condena por delitos relacionados con intrusiones informáticas y telecomunicaciones, se reinventó como consultor de ciberseguridad, escritor y conferenciante, hasta convertirse en una de las figuras más reconocibles de la seguridad informática.
Durante años, el nombre de Kevin Mitnick tuvo una capacidad casi mágica para inquietar a empresas, policías y periodistas. En los años noventa se convirtió en el rostro del hacker fugitivo: un hombre capaz de entrar en redes de grandes compañías, adoptar identidades falsas y desaparecer justo cuando las autoridades creían tenerlo localizado. Pero la parte más interesante de su historia no está en una pantalla llena de código. Está al otro lado del teléfono.
Mitnick entendió antes que casi nadie una idea que hoy sigue siendo esencial en ciberseguridad: una organización puede gastar una fortuna en proteger sus sistemas y seguir siendo vulnerable si alguien consigue convencer a una persona para que le entregue la llave. Esa habilidad, la ingeniería social, fue el hilo conductor de una vida que pasó del phone phreaking y las condenas por intrusión informática a asesorar a empresas y comparecer ante el Senado de Estados Unidos.
Su biografía también quedó rodeada de exageraciones, titulares y leyendas. Por eso merece ser contada separando los hechos documentados de la imagen casi cinematográfica que se construyó alrededor de él.
Quién fue Kevin Mitnick: antes del hacker estaba el teléfono
Kevin David Mitnick nació el 6 de agosto de 1963 en California. Creció en un momento especialmente fértil para alguien obsesionado con averiguar cómo funcionaban las cosas: las redes telefónicas eran enormes sistemas técnicos que podían explorarse mucho antes de que Internet llegara a los hogares.
De adolescente se acercó al mundo del phone phreaking, la subcultura dedicada a estudiar y manipular el funcionamiento de la red telefónica. Aquello tenía componentes técnicos, pero también exigía algo que terminaría siendo mucho más importante para Mitnick: hablar con empleados, hacerse pasar por otra persona, utilizar la jerga correcta y conseguir información que, en principio, nadie debía facilitarle.
La fascinación se trasladó pronto a los ordenadores. En su posterior testimonio ante el Senado, Mitnick se describió como esencialmente autodidacta y explicó que durante su adolescencia estudiaba métodos para eludir sistemas de seguridad y comprender mejor ordenadores y telecomunicaciones. No era todavía la ciberseguridad como la entendemos hoy. Era una época de terminales, módems, sistemas propietarios y redes a las que muy poca gente tenía acceso.
Entrar para saber si podía entrar
Una constante en el relato que Mitnick hizo de sus propias actividades fue que su motivación no era vender información ni enriquecerse. Años después la resumiría ante el Senado como una mezcla de búsqueda de conocimiento, desafío intelectual, emoción y evasión. Esa explicación no convierte las intrusiones en legales, y las empresas y fiscales que lo persiguieron tenían una lectura bastante menos romántica de lo ocurrido, pero ayuda a entender el personaje que acabaría construyéndose.
Sus problemas con la justicia empezaron mucho antes de convertirse en una celebridad. En 1988 se declaró culpable en un proceso federal relacionado con el acceso a sistemas de Digital Equipment Corporation (DEC), el robo de software propietario y el uso de dispositivos de acceso no autorizados. Fue condenado a un año de prisión y posteriormente quedó sometido a libertad supervisada.
El episodio no puso fin a su actividad. Las autoridades sostuvieron que continuó accediendo sin permiso a redes y sistemas de telecomunicaciones y que incumplió las condiciones impuestas. A comienzos de los noventa desapareció de la vista de las autoridades y empezó la etapa que transformaría un expediente judicial en una historia conocida en todo el mundo.
El fugitivo que se convirtió en un personaje mediático
Mitnick pasó años moviéndose y utilizando identidades distintas mientras seguía interesado en sistemas de telefonía móvil y redes corporativas. Entre las compañías vinculadas a las intrusiones de aquella época aparecen nombres que entonces estaban en la vanguardia tecnológica, como Motorola, Nokia y Sun Microsystems.
Para el público, sin embargo, los detalles técnicos importaban menos que la narración: un hacker invisible perseguido por el FBI. La cobertura periodística elevó sus capacidades hasta convertirlo casi en un personaje de ficción. Mitnick siempre sostuvo que parte de aquella imagen era exagerada y criticó duramente el tratamiento de su caso. Los fiscales, por su parte, defendieron la gravedad de una conducta reiterada y el historial de incumplimiento de restricciones judiciales.
La realidad documentada ya era suficientemente llamativa sin añadir leyendas.
La caza terminó en Raleigh: Mitnick contra Tsutomu Shimomura
La caída de Kevin Mitnick comenzó con una decisión que, vista en retrospectiva, fue desastrosa: entrar en los ordenadores de Tsutomu Shimomura. No era una víctima cualquiera. Shimomura era físico computacional e investigador del San Diego Supercomputer Center, además de un especialista en seguridad informática con experiencia en redes y telefonía celular. El FBI llevaba años detrás de Mitnick sin conseguir detenerlo; Shimomura tardaría unas semanas en conducir a los agentes hasta su puerta.
El ataque de Navidad que lo cambió todo
El 25 de diciembre de 1994 alguien consiguió entrar remotamente en los ordenadores que Shimomura tenía en su casa de California. El intruso copió correo electrónico, herramientas de seguridad y software relacionado con teléfonos celulares. Shimomura reconstruyó después el ataque y concluyó que se habían utilizado técnicas especialmente sofisticadas para hacerse pasar ante una máquina por otro ordenador de confianza.
Para Shimomura aquello dejó de ser un problema abstracto de seguridad. Le habían entrado en sus propios sistemas y se habían llevado herramientas que podían utilizarse para atacar a otros. Canceló sus planes inmediatos y comenzó a analizar cómo se había producido la intrusión. Poco después aparecieron además mensajes dirigidos contra él y, según las crónicas de la época, el intruso llegó a dejar comunicaciones burlonas en las que presumía de sus técnicas. La persecución adquirió así un componente personal que los medios no tardaron en presentar como un duelo entre dos hackers situados a lados opuestos de la ley.
Las herramientas robadas reaparecen en The WELL
La pista decisiva apareció a finales de enero de 1995. Parte del material sustraído a Shimomura fue localizado en The WELL, una conocida comunidad y proveedor de servicios en línea de California. El intruso no se limitaba a almacenar allí los archivos: estaba utilizando cuentas y sistemas comprometidos como punto de apoyo para entrar en otras redes.
Shimomura fue invitado por The WELL a colaborar en la investigación. En lugar de expulsar inmediatamente al atacante, el equipo decidió observarlo sin que supiera que lo estaban vigilando. Prepararon sistemas de monitorización capaces de registrar tráfico, comandos y pulsaciones mientras seguían la actividad a través de la red. De ese comportamiento fue surgiendo un perfil que apuntaba cada vez con más fuerza hacia Mitnick.
Entre el material observado había software de telefonía celular y actividad dirigida contra sistemas de compañías como Motorola, Apple y Qualcomm. Eran objetivos y tecnologías que encajaban especialmente bien con los intereses que las autoridades ya asociaban a Mitnick.
De The WELL a Netcom: seguir a alguien que sabía esconderse
El perseguidor tenía un problema: saber quién estaba al otro lado de una conexión no significaba saber dónde estaba físicamente. Mitnick llevaba años viviendo con identidades falsas y conocía profundamente las redes telefónicas. Para ocultar su ubicación podía encadenar conexiones, utilizar puntos de acceso de distintas ciudades y manipular servicios de telecomunicaciones.
El equipo de Shimomura descubrió que buena parte de la actividad pasaba por Netcom, uno de los grandes proveedores de acceso a Internet de la época. Trasladaron allí la vigilancia porque Netcom ofrecía una posición mucho mejor desde la que observar las conexiones. Cada vez que el intruso entraba, podían seguir sus movimientos sin delatarse.
La actividad parecía proceder alternativamente de distintos puntos de Estados Unidos. Pero dos zonas empezaron a destacar: Denver y Research Triangle Park, junto a Raleigh, Carolina del Norte. El rastro telefónico era deliberadamente confuso y una de las líneas que investigaron parecía haber sido manipulada para devolver la búsqueda sobre sí misma. Aun así, combinando registros de red y datos de las compañías telefónicas consiguieron reducir la zona probable hasta Raleigh.
La persecución salió de Internet y se subió a una furgoneta
Shimomura voló a Carolina del Norte el 12 de febrero. Allí trabajó con técnicos de telefonía celular y agentes federales. La persecución dejó entonces de consistir únicamente en mirar paquetes de datos en una pantalla: recorrieron Raleigh en un vehículo utilizando equipos de radio y una antena direccional para localizar la señal del teléfono celular desde el que se realizaban las conexiones.
Era una especie de juego del gato y el ratón tecnológico. El objetivo cambiaba de identificadores y de operador celular para dificultar el seguimiento. Los investigadores, mientras tanto, esperaban a que volviera a conectarse para medir la señal y estrechar el círculo. Terminaron reduciendo la búsqueda hasta el complejo de apartamentos Players Club.
Shimomura temía además que Mitnick pudiera estar escuchando las comunicaciones policiales, por lo que recomendó limitar el uso de radios cerca del complejo. Cuando determinaron que el sospechoso estaba conectado y consiguieron asociar la señal con un apartamento concreto, el trabajo técnico había terminado.
«Hola, Tsutomu. Respeto tus habilidades»
En la madrugada del 15 de febrero de 1995, agentes federales llamaron a la puerta del apartamento de Mitnick en Raleigh. Fue detenido después de más de dos años como fugitivo. El hombre al que el FBI llevaba tanto tiempo intentando localizar había sido encontrado siguiendo precisamente aquello que mejor conocía: sus conexiones informáticas y su teléfono.
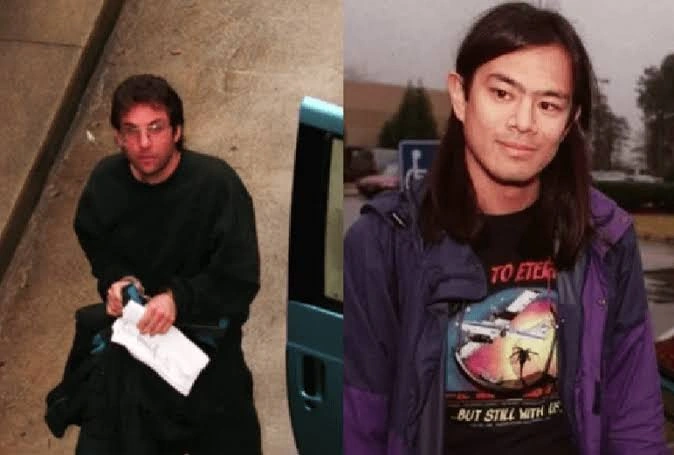
El episodio tuvo un final casi demasiado perfecto para la prensa. Cuando Mitnick y Shimomura se vieron cara a cara en el tribunal, varias crónicas contemporáneas recogieron que Mitnick lo saludó: «Hello, Tsutomu. I respect your skills» —«Hola, Tsutomu. Respeto tus habilidades»—. Shimomura no mostró la misma admiración y posteriormente restó importancia a la sofisticación técnica que se atribuía a Mitnick.
La historia se convirtió inmediatamente en un relato irresistible: el fugitivo que había burlado durante años a las autoridades acababa capturado por el experto en seguridad cuyos ordenadores había atacado. Shimomura y el periodista John Markoff la narrarían después en Takedown, y la persecución acabaría llegando también al cine.
Pero el duelo real fue más complejo que la leyenda
Con los años surgieron dudas sobre una parte importante del relato. Distintas reconstrucciones posteriores cuestionaron que Mitnick hubiera ejecutado por sí solo el sofisticado ataque inicial contra los sistemas de Shimomura y plantearon la posible intervención de otro hacker. Eso no elimina el papel de Mitnick en la actividad que siguió ni el hecho de que la investigación de Shimomura condujera hasta Raleigh, pero sí aconseja separar la persecución documentada de la versión más cinematográfica de «dos genios enfrentados» que se popularizó después.
La rivalidad también estuvo marcada por perspectivas muy distintas. Para Shimomura, el caso demostraba lo inseguras que eran muchas redes y hasta dónde podía llegar un intruso que aprovechara esas debilidades. Mitnick, en cambio, cuestionaría posteriormente partes del relato construido alrededor de su captura y la imagen de superhacker que la cobertura mediática había alimentado. Esa disputa sobre quién era realmente Kevin Mitnick continuaría mucho después de que terminara la persecución.
Mitnick permaneció encarcelado durante años mientras avanzaba el proceso. En marzo de 1999 se declaró culpable de varios cargos de fraude electrónico e informático. Salió de prisión el 21 de enero de 2000 después de haber pasado cerca de cinco años privado de libertad, buena parte de ellos antes de la resolución definitiva del caso.
Las restricciones que hoy parecen imposibles
La salida de prisión no significó volver inmediatamente a la tecnología. Las condiciones de libertad supervisada restringieron de forma extraordinaria su acceso a ordenadores, redes y determinados dispositivos de comunicación. En una sociedad que empezaba a conectarse a Internet de forma masiva, el hacker más famoso del momento tenía prohibido utilizar las herramientas que habían definido su vida.
Y entonces ocurrió uno de los giros más curiosos de toda la historia.
De preso a asesor del Senado en apenas unas semanas
El 2 de marzo de 2000, poco más de un mes después de salir de prisión, Kevin Mitnick estaba sentado ante el Comité de Asuntos Gubernamentales del Senado de Estados Unidos. El mismo Gobierno que lo había perseguido y encarcelado quería escuchar qué tenía que decir sobre la seguridad de sus sistemas informáticos.
Su mensaje central ha envejecido sorprendentemente bien: la tecnología no basta. Mitnick explicó que, cuando intentaba acceder a un sistema, su primera opción solía ser manipular a una persona por teléfono. Había tenido tanto éxito mediante ingeniería social que, según su testimonio, muchas veces ni siquiera necesitaba recurrir primero a un ataque técnico.
Una organización puede tener excelentes defensas técnicas y seguir expuesta si un atacante consigue que una persona revele información o haga algo que debilite esas defensas.
Idea central del testimonio de Kevin Mitnick ante el Senado de EE. UU., 2000
Más de un cuarto de siglo después, ese problema continúa detrás de campañas de phishing, suplantaciones de identidad, robo de credenciales y fraudes empresariales. Han cambiado los canales; el principio psicológico es prácticamente el mismo.
¿Qué hacía Mitnick realmente tan bien?
La cultura popular suele representar al hacker como alguien que vence una barrera puramente técnica escribiendo código a enorme velocidad. Mitnick destacó en algo menos espectacular visualmente y quizá más peligroso: conseguir que otra persona quisiera ayudarle.
Una llamada podía comenzar con información aparentemente inocua. Un nombre. Un departamento. La extensión de un empleado. El vocabulario interno de una empresa. Cada dato servía para hacer más convincente la siguiente conversación. La víctima no tenía por qué entregar una contraseña directamente; podía proporcionar una pieza que permitiera obtener la siguiente.
Es la misma razón por la que hoy una contraseña robusta no resuelve por sí sola todos los problemas de identidad. Tecnologías como las passkeys reducen determinados riesgos, pero la formación y los procedimientos siguen siendo necesarios cuando un atacante intenta manipular a una persona.
Mitos sobre Kevin Mitnick: cuando el hacker se convirtió en leyenda
La fama de Mitnick creció tanto que durante los años noventa empezó a resultar difícil distinguir sus intrusiones reales de las capacidades casi sobrenaturales que se le atribuían. Él mismo reconocía haber infringido la ley y consideraba justo recibir un castigo, pero negó repetidamente varias de las historias que ayudaron a construir su imagen de «hacker más peligroso del mundo».
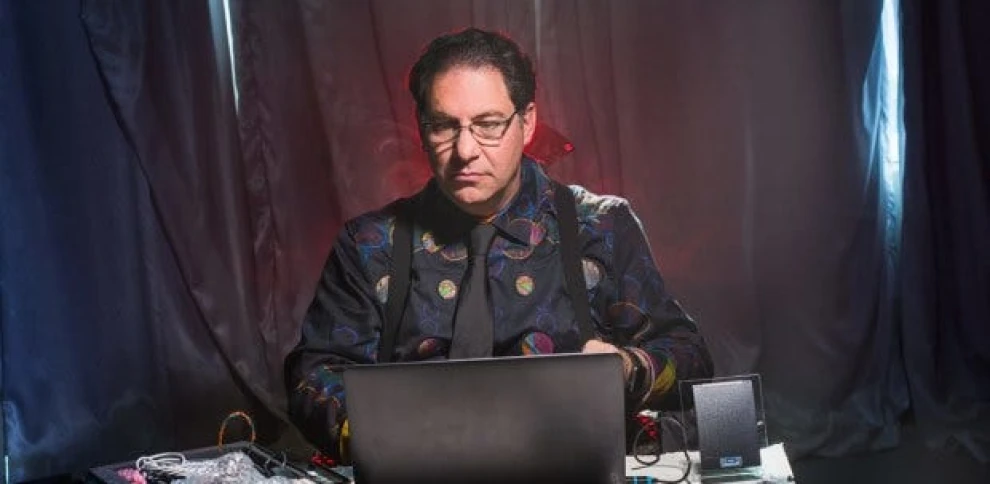
¿Podía iniciar una guerra nuclear silbando por un teléfono?
Es probablemente la historia más absurda y conocida. Mitnick contó en numerosas entrevistas que, durante una vista judicial, un fiscal argumentó que no debía tener acceso a un teléfono porque podría llamar a un módem de NORAD y, mediante tonos silbados, llegar a lanzar un misil nuclear. Mitnick relacionó aquella afirmación con los meses que pasó en aislamiento.
No existe evidencia creíble de que Mitnick pudiera lanzar armamento nuclear de esa manera. Lo que sí está documentado es que él relató públicamente esa acusación durante años y que distintos medios la recogieron. Por tanto, conviene distinguir entre dos cosas: la supuesta capacidad de lanzar misiles era un mito; que Mitnick afirmara que esa capacidad fue alegada contra él forma parte de su propio relato del proceso.
¿Hackeó NORAD?
Otra historia muy repetida aseguraba que había penetrado en los sistemas del North American Aerospace Defense Command. Mitnick lo negó expresamente. En entrevistas posteriores señaló la intrusión en NORAD como uno de los ejemplos de hechos que se le atribuían pero por los que nunca fue acusado ni condenado.
La asociación era irresistible para la cultura popular: un joven hacker entrando en los ordenadores de defensa norteamericanos recordaba demasiado a la película WarGames. Pero una historia atractiva no equivale a un hecho probado.
¿Pinchó las comunicaciones del FBI?
Aquí la realidad es más matizada. Mitnick negó haber intervenido directamente las comunicaciones del FBI. Sí reconoció haber interceptado las comunicaciones de una persona que colaboraba con el FBI y participaba en su búsqueda. Con el tiempo, ambas historias terminaron mezclándose y la versión simplificada —«Mitnick pinchó al FBI»— resultó mucho más fácil de repetir.
¿Era realmente «el hacker más peligroso del mundo»?
Es una etiqueta periodística, no una categoría técnica. Sus intrusiones fueron reales, acumulaba antecedentes, utilizó identidades falsas y eludió durante años a las autoridades. Pero la cobertura de la época convirtió esas capacidades en una imagen de amenaza prácticamente ilimitada. Incluso antes de resolverse definitivamente su caso, algunos medios estadounidenses ya cuestionaban cuánto había de realidad y cuánto de leyenda en el personaje.
Precisamente por eso la historia de Mitnick resulta más interesante sin exageraciones. No necesitaba poder lanzar misiles ni controlar cualquier ordenador del planeta para ser excepcionalmente eficaz. Su verdadera ventaja era mucho más plausible: conocía las telecomunicaciones, entendía los sistemas y sabía conseguir información de las personas que los utilizaban.
La segunda vida: el hacker al que pagaban por entrar
Tras cumplir las restricciones impuestas, Mitnick convirtió precisamente aquello que lo había llevado a prisión en una profesión legítima. Fundó Mitnick Security Consulting y desarrolló una carrera como consultor, especialista en pruebas de penetración, conferenciante y autor.
El cambio de perspectiva era enorme: ya no se trataba de entrar sin permiso, sino de recibir autorización de una organización para intentar vulnerar sus defensas y explicarle después cómo corregir los fallos. Es la lógica del ethical hacking y de los equipos de pruebas de penetración actuales.
Mitnick explotó además algo que pocos especialistas técnicos tenían: una historia personal que llenaba auditorios. Sus demostraciones de ingeniería social y hacking convertían conceptos abstractos de seguridad en algo visible. La persona que durante años había servido como ejemplo de amenaza pasó a ser utilizada para explicar cómo defenderse de ella.
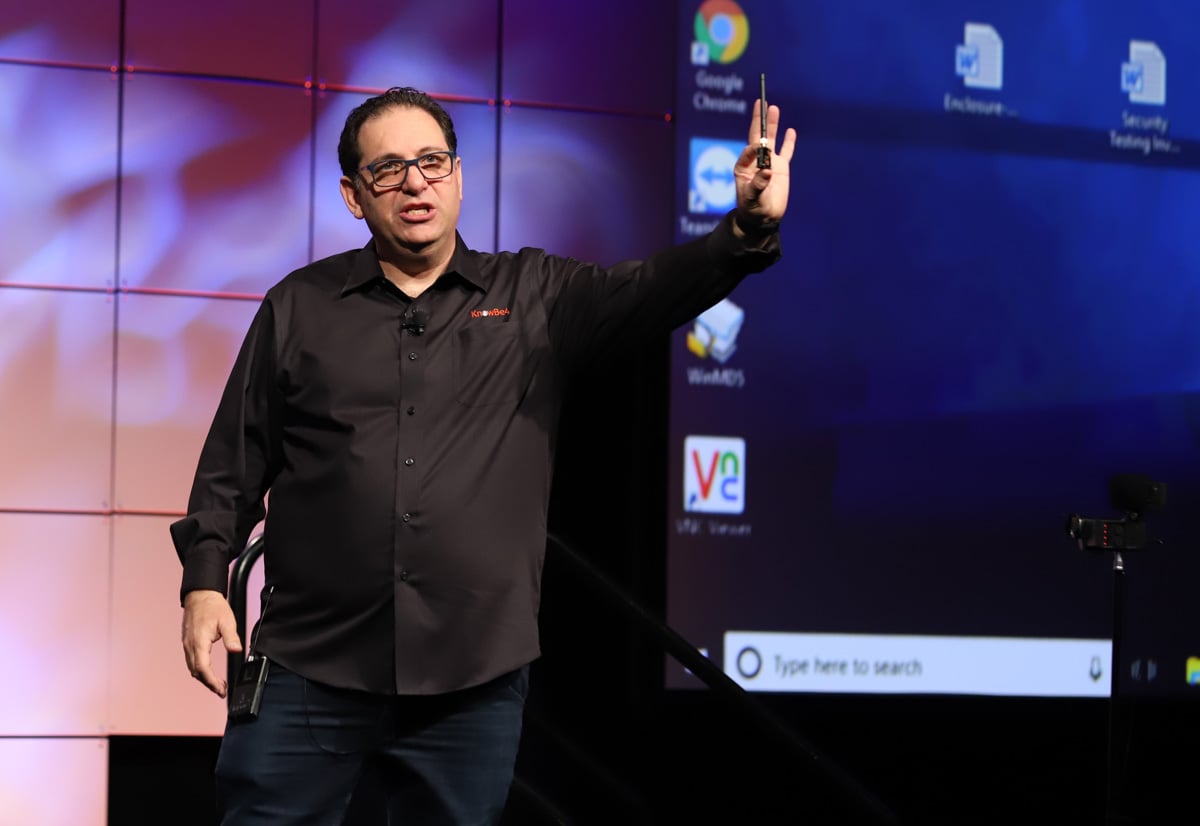
Kevin Mitnick en la Campus Party de Valencia 2011
La etapa de Mitnick como conferenciante también pasó por España. El 14 de julio de 2011 fue uno de los grandes protagonistas de la Campus Party de Valencia, celebrada en la Ciudad de las Artes y las Ciencias. Su presencia despertó una enorme expectación: RTVE situó su charla entre los platos fuertes de aquella edición y lo entrevistó durante el evento.
Mitnick repasó allí parte de su trayectoria y habló sobre la seguridad de la época, desde los ataques de Anonymous y LulzSec hasta los riesgos que empezaban a aparecer en los teléfonos móviles. Cyberhades, que asistió a la conferencia, conserva además una serie de fotografías tomadas durante aquella visita y relata cómo Mitnick firmó ejemplares de El Arte de la Intrusión después de la charla.
La visita resulta especialmente curiosa vista desde hoy: aquella Campus Party de 2011 fue la última edición del gran encuentro tecnológico celebrada en Valencia antes de que el evento abandonara España.
Los libros que consolidaron la leyenda
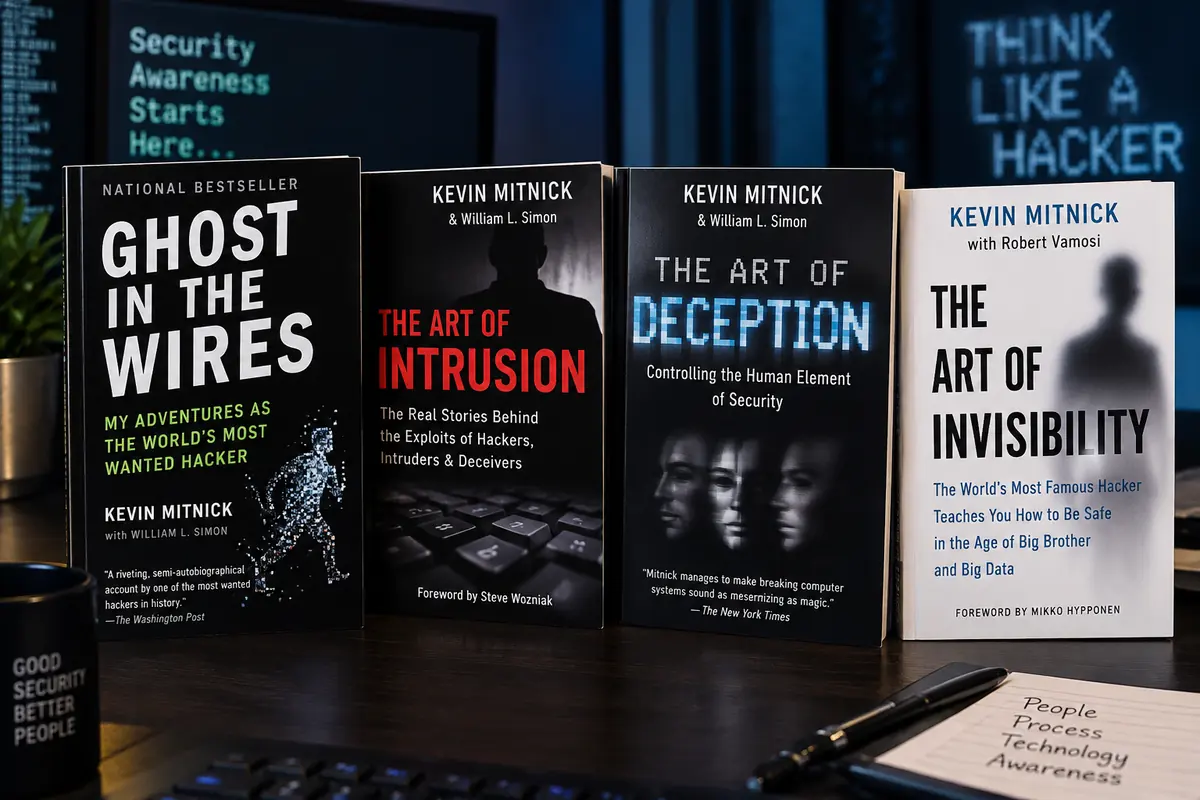
Su faceta de autor amplió todavía más su influencia. Publicó obras centradas en la ingeniería social y las intrusiones, entre ellas The Art of Deception y The Art of Intrusion. En 2011 apareció Ghost in the Wires, su autobiografía, donde narró su versión de la persecución, sus técnicas y muchos de los episodios que habían contribuido a su fama. Más tarde publicó The Art of Invisibility, centrado en privacidad y rastreo digital.
Conviene leer sus relatos sabiendo quién los cuenta. Son una fuente excepcional para entender cómo veía Mitnick sus propias acciones, pero no sustituyen los documentos judiciales ni las versiones de investigadores, víctimas y fiscales. Precisamente esa tensión entre el personaje, el expediente y la leyenda hace que su historia siga siendo tan interesante.
KnowBe4 y la seguridad del «factor humano»
En 2011 Mitnick se incorporó a KnowBe4 como Chief Hacking Officer y copropietario. Allí su experiencia en ingeniería social se integró en programas de concienciación y simulación de ataques. La idea que había defendido ante el Senado —que las personas forman parte de la superficie de ataque— terminó convertida en una industria propia.
En las empresas actuales, esa visión encaja con una seguridad que ya no consiste simplemente en instalar un antivirus. La protección técnica, la gestión centralizada de los equipos, la autenticación y la formación de los usuarios tienen que funcionar juntas.
La muerte de Kevin Mitnick
Kevin Mitnick murió el 16 de julio de 2023, a los 59 años, después de una batalla de catorce meses contra un cáncer de páncreas. KnowBe4 y su familia hicieron pública la noticia cuatro días después. Su esposa, Kimberley, esperaba entonces el primer hijo de la pareja.
Su muerte cerró una biografía difícil de encajar en una sola etiqueta. Fue delincuente informático condenado, fugitivo, símbolo de una cultura hacker, crítico con la forma en que fue procesado, consultor de seguridad, empresario, escritor y divulgador. Algunas de las afirmaciones que rodearon su fama continúan siendo discutidas; sus condenas y su extraordinaria capacidad para la ingeniería social, no.
Qué queda de Mitnick hoy
Mitnick Security continúa operando después de su muerte y KnowBe4 sigue reconociendo su influencia en sus programas de concienciación. Su legado más duradero, sin embargo, probablemente sea una idea mucho más sencilla que cualquiera de sus hazañas.
Los sistemas cambian. Las vulnerabilidades se corrigen. Los protocolos desaparecen. Pero un atacante sigue pudiendo preguntar, persuadir, generar urgencia, inspirar confianza o hacerse pasar por alguien que no es.
Eso explica por qué una historia que comenzó con teléfonos analógicos sigue teniendo sentido en plena era de la inteligencia artificial. Ahora una voz puede clonarse, un correo fraudulento puede redactarse sin errores y una identidad falsa puede construirse con información obtenida de redes sociales. La ingeniería social que hizo famoso a Kevin Mitnick no ha desaparecido: dispone de herramientas mejores.
Una figura entre la historia y el mito
Hay una tentación comprensible de contar a Kevin Mitnick como un héroe rebelde o, en el extremo contrario, reducirlo al delincuente descrito en sus procesos judiciales. Ninguna de las dos versiones explica por sí sola por qué seguimos hablando de él.
Su historia coincide con el momento en que los ordenadores dejaron de ser máquinas aisladas y las redes empezaron a convertirse en la infraestructura de la vida cotidiana. La sociedad todavía estaba aprendiendo qué significaba entrar en un ordenador ajeno, cuánto podía valer un archivo copiado y cómo debía castigarse una intrusión digital.
Mitnick estuvo en medio de esa transición. Primero la explotó, después pagó por ello y finalmente construyó una carrera enseñando a otros a impedir que alguien como él pudiera repetirla.
Y quizá ahí esté la razón por la que su nombre sobrevivió a tantos sistemas que hackeó: Kevin Mitnick no demostró únicamente que una máquina podía ser vulnerable. Demostró que, detrás de casi todas las máquinas, había una persona a la que también se podía intentar hackear.
Kevin Mitnick: cronología de una vida entre el hacking y la ciberseguridad
- 1963: nace Kevin David Mitnick en California.
- Adolescencia: comienza a explorar redes telefónicas mediante phone phreaking y desarrolla las técnicas de ingeniería social que marcarán su trayectoria.
- 1988: se declara culpable en un proceso federal relacionado con el acceso a sistemas de Digital Equipment Corporation y el robo de software propietario.
- 1992-1995: vive como fugitivo mientras continúa accediendo a redes informáticas y sistemas de telecomunicaciones.
- 15 de febrero de 1995: el FBI lo detiene en Raleigh, Carolina del Norte, después de la investigación en la que participa Tsutomu Shimomura.
- 1999: se declara culpable de varios cargos de fraude electrónico e informático.
- 21 de enero de 2000: sale de prisión; pocas semanas después comparece ante el Senado de Estados Unidos para hablar sobre seguridad informática e ingeniería social.
- Década de 2000: consolida su segunda carrera como consultor de ciberseguridad, autor y conferenciante.
- 2011: participa en la Campus Party de Valencia y se incorpora a KnowBe4 como Chief Hacking Officer.
- 16 de julio de 2023: muere a los 59 años después de padecer cáncer de páncreas.
Preguntas frecuentes sobre Kevin Mitnick
¿Qué hizo Kevin Mitnick?
Kevin Mitnick accedió sin autorización a sistemas informáticos y redes de telecomunicaciones, utilizó técnicas de ingeniería social y obtuvo software e información de distintas compañías. Fue condenado por delitos informáticos y, tras cumplir su pena, transformó esa experiencia en una carrera legítima como consultor de ciberseguridad, escritor y conferenciante.
¿Por qué buscaba el FBI a Kevin Mitnick?
Mitnick se convirtió en fugitivo después de incumplir las condiciones de su libertad supervisada y fue relacionado con nuevas intrusiones en sistemas informáticos y de telecomunicaciones. El FBI lo buscó durante más de dos años hasta localizarlo y detenerlo en Raleigh, Carolina del Norte, el 15 de febrero de 1995.
¿Quién ayudó a capturar a Kevin Mitnick?
El especialista en seguridad Tsutomu Shimomura tuvo un papel decisivo. Después de que sus propios sistemas fueran comprometidos, colaboró en el seguimiento de la actividad atribuida a Mitnick, rastreó conexiones a través de proveedores de Internet y participó en la localización de la señal celular que condujo a los investigadores hasta Raleigh.
¿Kevin Mitnick hackeó realmente NORAD?
No hay evidencia acreditada de que Mitnick penetrara en los sistemas de NORAD, y él negó expresamente haberlo hecho. La historia acabó formando parte de la mitología que rodeó su figura, junto con otras afirmaciones exageradas sobre sus capacidades.
¿Cuánto tiempo estuvo Kevin Mitnick en prisión?
Tras su detención en febrero de 1995, Mitnick permaneció privado de libertad hasta enero de 2000, cerca de cinco años. Una parte considerable de ese periodo transcurrió antes de la resolución definitiva de su caso y de la sentencia de 1999.
¿De qué murió Kevin Mitnick?
Kevin Mitnick murió el 16 de julio de 2023, a los 59 años, después de una batalla de catorce meses contra un cáncer de páncreas. Su fallecimiento fue anunciado públicamente por su familia y KnowBe4 pocos días después.