
Blog de ciberseguridad
Nuevo malware peligroso JS:Packed-AB [Trj] detectado por avast!

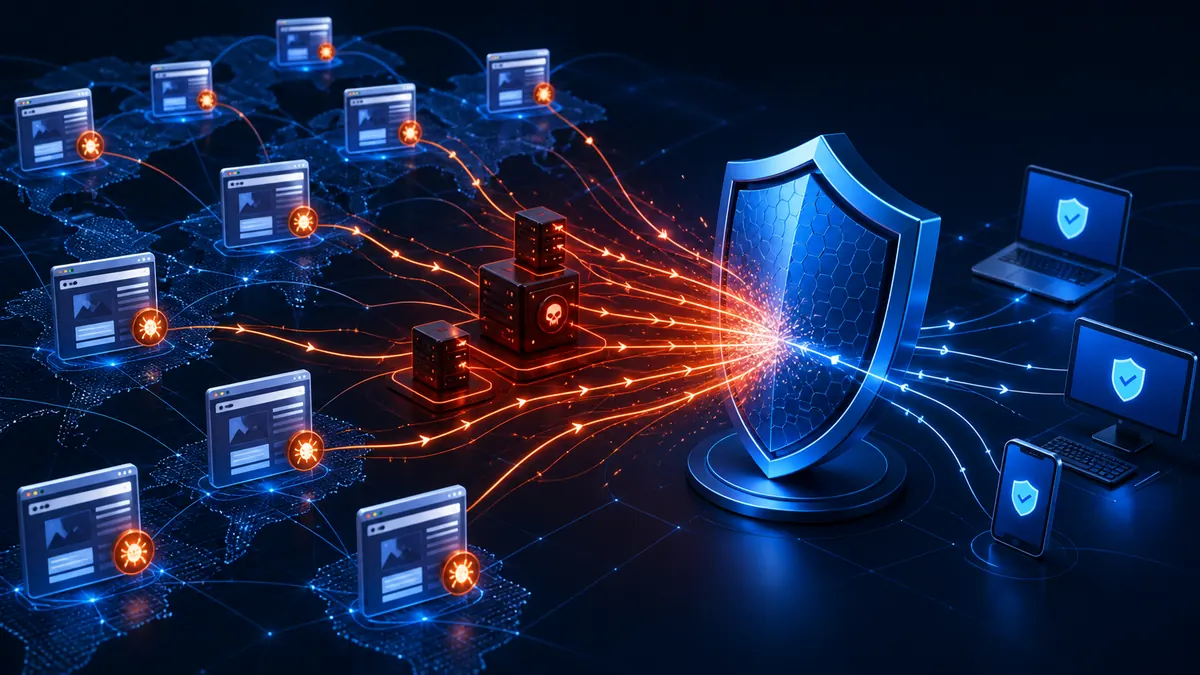
Te contamos cómo el nuevo malware JS Packed-AB fue detectado por avast. El 16 de enero de 2009 comenzó a observarse un ataque masivo contra sitios web de distintos países. Los atacantes insertaban código JavaScript en páginas legítimas para redirigir a los visitantes hacia servidores maliciosos.
Cómo funcionaba la campaña
El script añadido sin autorización se ejecutaba al visitar la página comprometida. A continuación enviaba al usuario a infraestructura controlada por los atacantes, donde podían intentarse nuevas descargas o la explotación de vulnerabilidades.
Detección como JS:Packed-AB [Trj]
Avast identificaba el código malicioso con el nombre JS:Packed-AB [Trj]. La denominación hacía referencia a JavaScript empaquetado u ofuscado para dificultar su análisis.
Alcance comunicado en enero de 2009
Durante las primeras 48 horas, la compañía afirmó haber registrado cerca de 5.000 intentos de ataque relacionados con más de 2.000 sitios web.
Lecciones que siguen vigentes
- Una página legítima puede distribuir código malicioso si ha sido comprometida.
- Las redirecciones encadenadas pueden ocultar el servidor final del ataque.
- El navegador, el sistema y la protección de seguridad deben mantenerse actualizados.
- Las técnicas de ofuscación dificultan el análisis, pero no convierten el código en seguro.