
Blog de ciberseguridad
El factor humano como punto de entrada de malware

Artículo histórico publicado en febrero de 2010. El caso descrito refleja las técnicas de ingeniería social y publicidad engañosa observadas entonces.
El factor humano seguía siendo una de las vías más habituales para introducir malware. Aunque Windows 7 de 64 bits y tecnologías como DEP y ASLR dificultaban algunos ataques, los delincuentes podían eludir esas defensas convenciendo a la víctima para que descargara un programa.
Un botón de descarga que no era lo que parecía
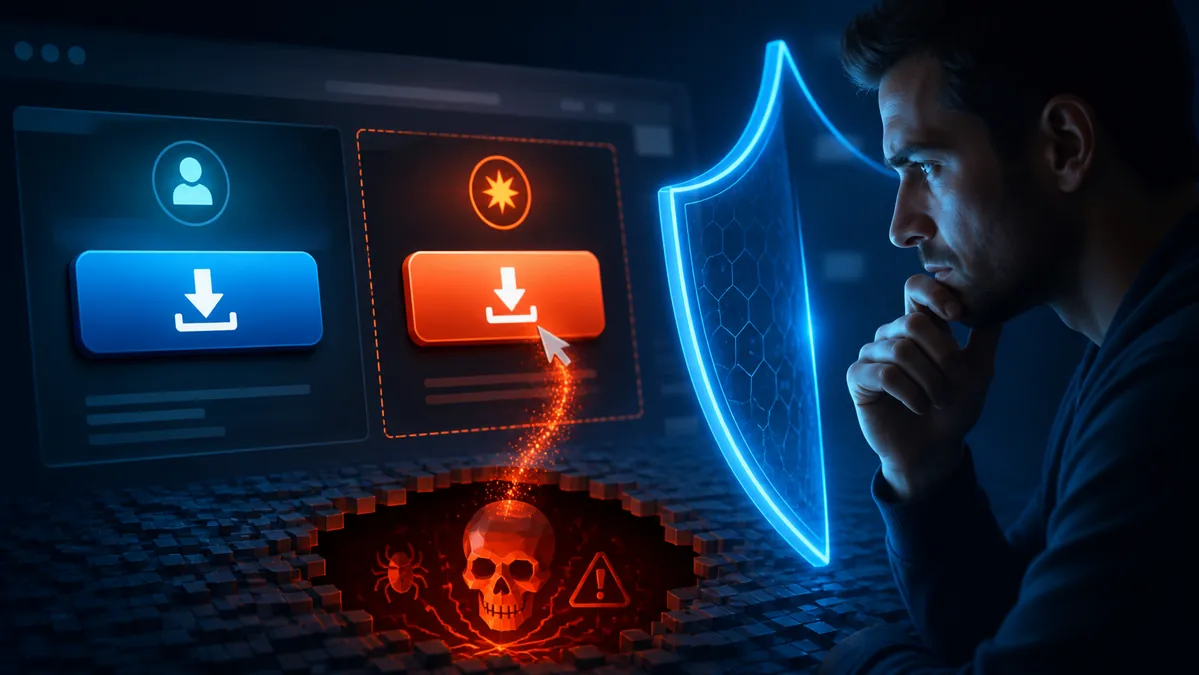
El ejemplo partía de la página de descarga de PDFCreator en SourceForge. Junto al contenido legítimo aparecía un anuncio diseñado para parecerse a un botón oficial de descarga, con el objetivo de atraer clics por inercia.
Cómo funcionaba el engaño
Al pulsar el anuncio, el usuario llegaba a una página fraudulenta. Cualquier interacción iniciaba la descarga de un ejecutable que actuaba como downloader: posteriormente obtenía e instalaba el programa dañino.
Publicidad y selección de palabras clave
Los atacantes utilizaban términos relevantes para colocar el anuncio precisamente en páginas donde el visitante esperaba encontrar una descarga. SourceForge no participaba en el fraude; terceros abusaban del sistema publicitario para distribuirlo.
Por qué el factor humano sigue siendo decisivo
- Un diseño familiar puede generar una falsa sensación de seguridad.
- Los anuncios pueden confundirse con controles propios de la página.
- Una descarga voluntaria puede evitar algunas barreras técnicas.
- La atención del usuario complementa, pero no sustituye, la protección del sistema.
Cómo reducir el riesgo
Antes de descargar, conviene comprobar el dominio, distinguir el contenido de los anuncios y utilizar siempre la página oficial del proyecto. El navegador, el sistema y el antivirus deben mantenerse actualizados.
El artículo original fue una traducción y adaptación de un análisis de Michal Trs publicado en el blog oficial de Avast.