
Blog de ciberseguridad
Exploit pack como método de infección

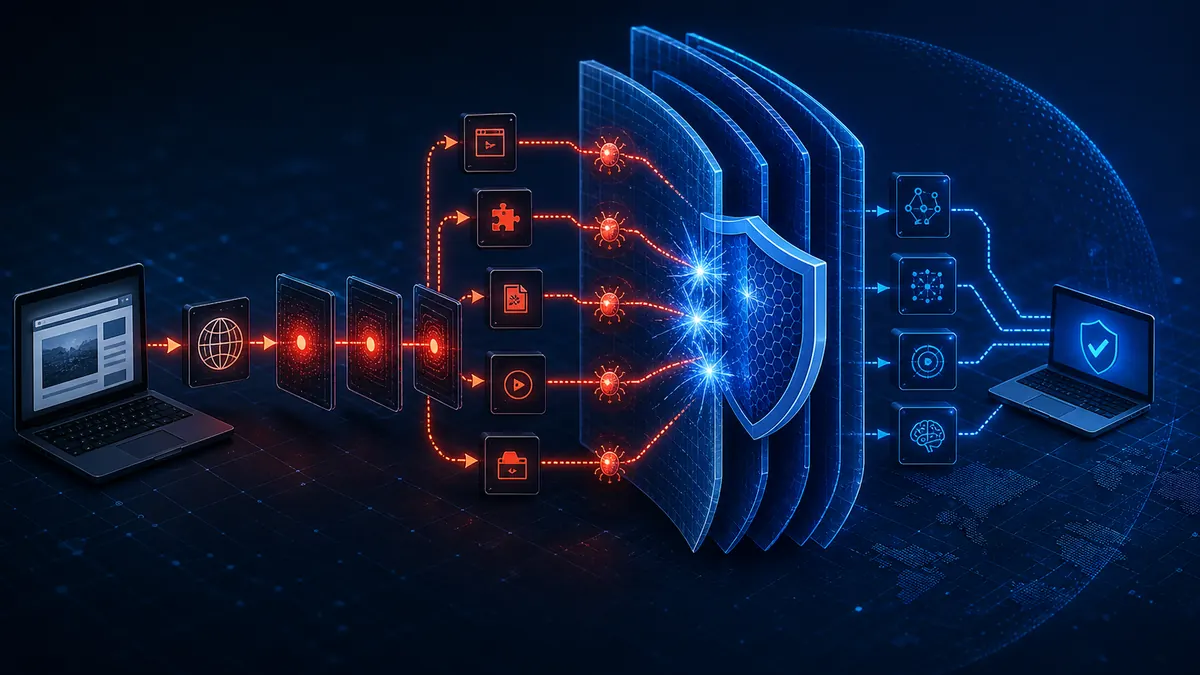
Te explicamos qué es un exploit pack como método de infección. Un exploit pack es un conjunto de herramientas maliciosas preparado para localizar vulnerabilidades en el navegador, sus complementos o el sistema operativo e intentar aprovecharlas de forma automatizada.
Cómo comienza la cadena de infección
El ataque suele partir de una web comprometida o de publicidad maliciosa. El visitante es redirigido de forma oculta hacia una infraestructura que recopila datos técnicos del equipo y selecciona el exploit con más probabilidades de funcionar.
Por qué un paquete incluye varios exploits
Los atacantes combinan vulnerabilidades diferentes para aumentar su tasa de éxito. Si una de ellas está corregida o es bloqueada, prueban otra dirigida a una versión distinta del navegador, un lector de documentos o un componente multimedia.
El paquete analizado en 2009
La muestra descrita originalmente contenía cerca de cuarenta archivos entre redireccionadores, comprobadores, exploits y cargas maliciosas. Algunas ramas estaban dañadas, pero otras continuaban preparadas para atacar sistemas sin actualizar.
Cómo reducir la exposición
- Mantener actualizados el sistema, el navegador y sus componentes.
- Retirar extensiones y complementos que ya no se utilicen.
- Usar protección web capaz de bloquear redirecciones y descargas maliciosas.
- Aplicar privilegios mínimos y realizar copias de seguridad periódicas.