
Blog de ciberseguridad
Secuestro del portapapeles de Windows

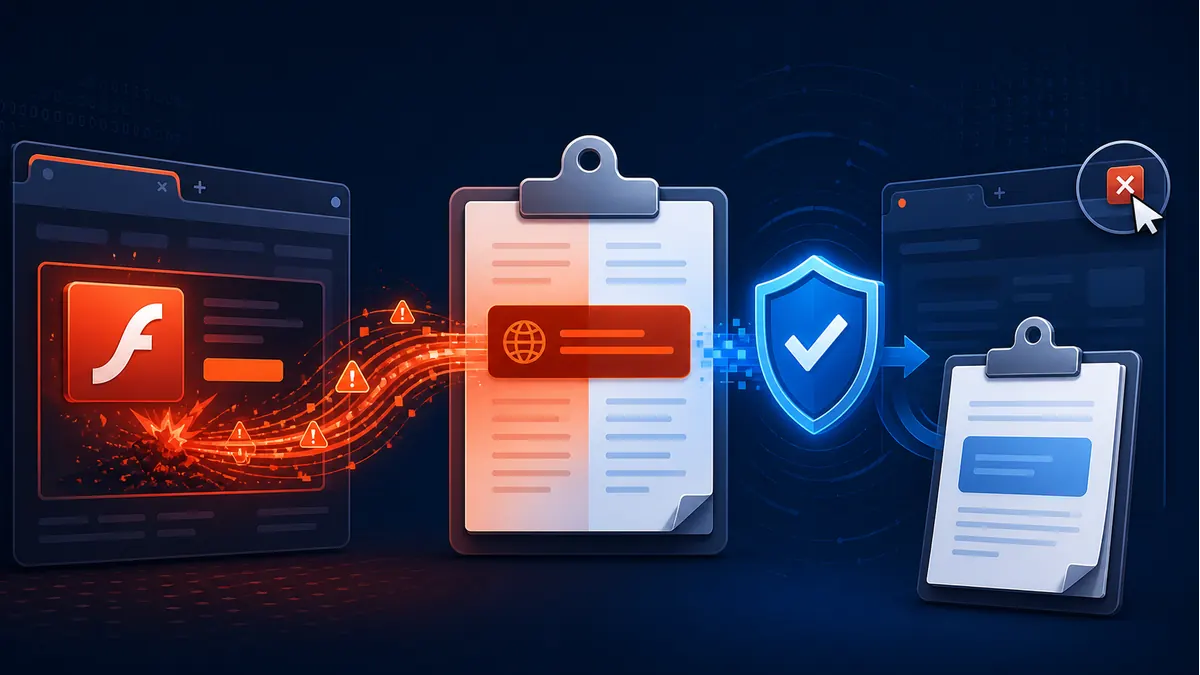
Una campaña maliciosa utilizó anuncios Flash para sobrescribir repetidamente el contenido del portapapeles de Windows y sustituir lo copiado por una dirección web.
Qué observaban los usuarios
Al copiar cualquier texto y tratar de pegarlo, aparecía siempre la misma URL aunque la persona no recordara haberla copiado.
Cómo se modificaba el portapapeles
El ataque utilizaba la función setClipboard de ActionScript. Esta permitía a un archivo SWF reemplazar el contenido del portapapeles por una cadena de texto, aunque no podía leer la información que ya estaba almacenada.
Anuncios maliciosos en páginas legítimas
El código se distribuía dentro de anuncios Flash publicados en sitios de gran tráfico, entre ellos Newsweek, Digg y MSNBC. La página visitada podía ser legítima aunque el anuncio estuviera manipulado.
Destino de la URL insertada
La dirección añadida al portapapeles llevaba hacia una página que promocionaba un falso antivirus y podía intentar instalar malware.
Cómo recuperar el portapapeles
- Cerrar la pestaña del navegador que contenía el anuncio manipulado.
- Volver a copiar un texto de prueba.
- Comprobar que el contenido ya no se sustituía por la URL.
- Analizar el equipo si se había visitado la página enlazada.
Buenas prácticas frente a anuncios maliciosos
Mantener el navegador y sus complementos actualizados, limitar tecnologías obsoletas y utilizar protección web ayudaba a reducir la exposición a este tipo de campañas.