
Blog de ciberseguridad
Win32:Induc, ¿nuevo tipo de malware?

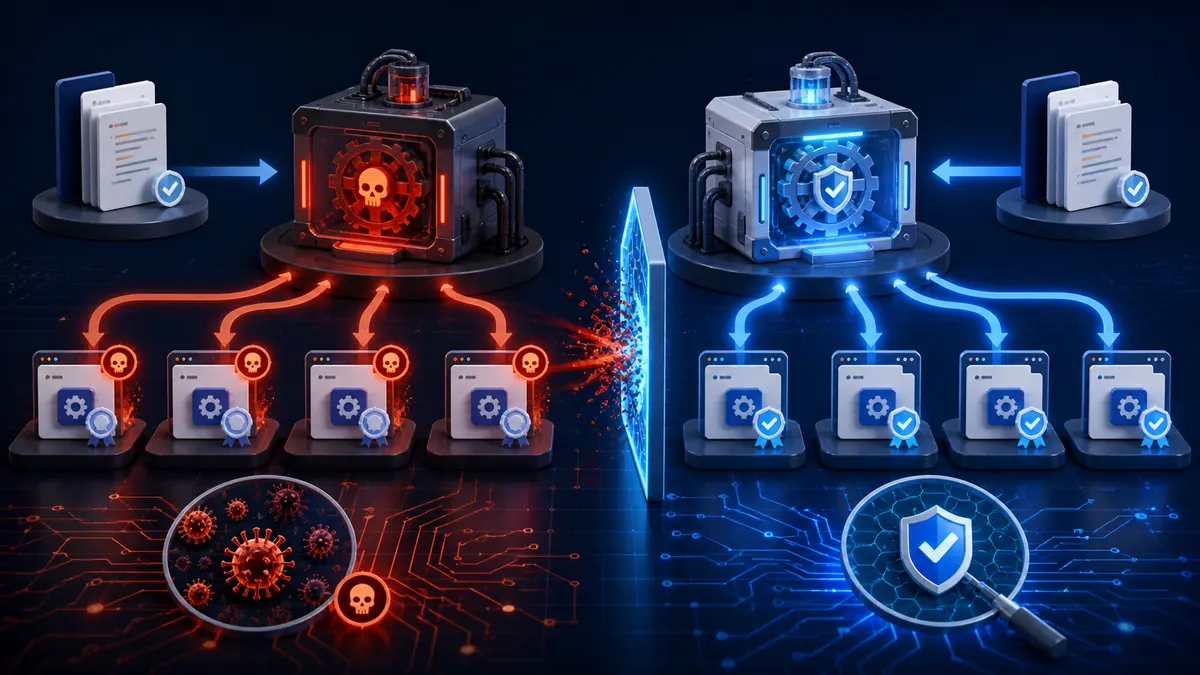
Te explicamos por qué Win32 Induc supuso un nuevo tipo de malware. Win32:Induc fue un malware inusual porque no infectaba directamente los ejecutables existentes: comprometía el entorno de desarrollo Borland Delphi y lograba que los nuevos programas compilados incorporasen el código malicioso.
Cómo funcionaba la infección
El malware buscaba una instalación de Delphi y sustituía un archivo del código fuente de sus bibliotecas. A partir de ese momento, cada proyecto compilado en el equipo infectado podía distribuirse ya comprometido, aunque el desarrollador no fuera consciente del problema.
Una forma temprana de ataque a la cadena de suministro
Los programas afectados podían publicarse en portales de descarga e incluso estar firmados digitalmente. La confianza depositada en el desarrollador y en la firma facilitaba su distribución a numerosos usuarios.
Por qué se confundió con falsos positivos
Cuando las firmas antivirus comenzaron a detectar Win32:Induc, muchos desarrolladores creyeron que sus aplicaciones legítimas estaban siendo clasificadas por error. Los análisis posteriores confirmaron que el entorno de compilación había contaminado realmente los ejecutables.
Cómo proteger una cadena de compilación
- Mantener aislados y actualizados los equipos de desarrollo.
- Verificar la integridad de compiladores, bibliotecas y dependencias.
- Analizar los artefactos antes de publicarlos.
- Usar procesos de construcción reproducibles y registros de cambios.
- Proteger las claves de firma y no confiar únicamente en la firma digital.