
Blog de ciberseguridad
Pc Zombi: Qué hacer para que tu ordenador no se convierta en una marioneta

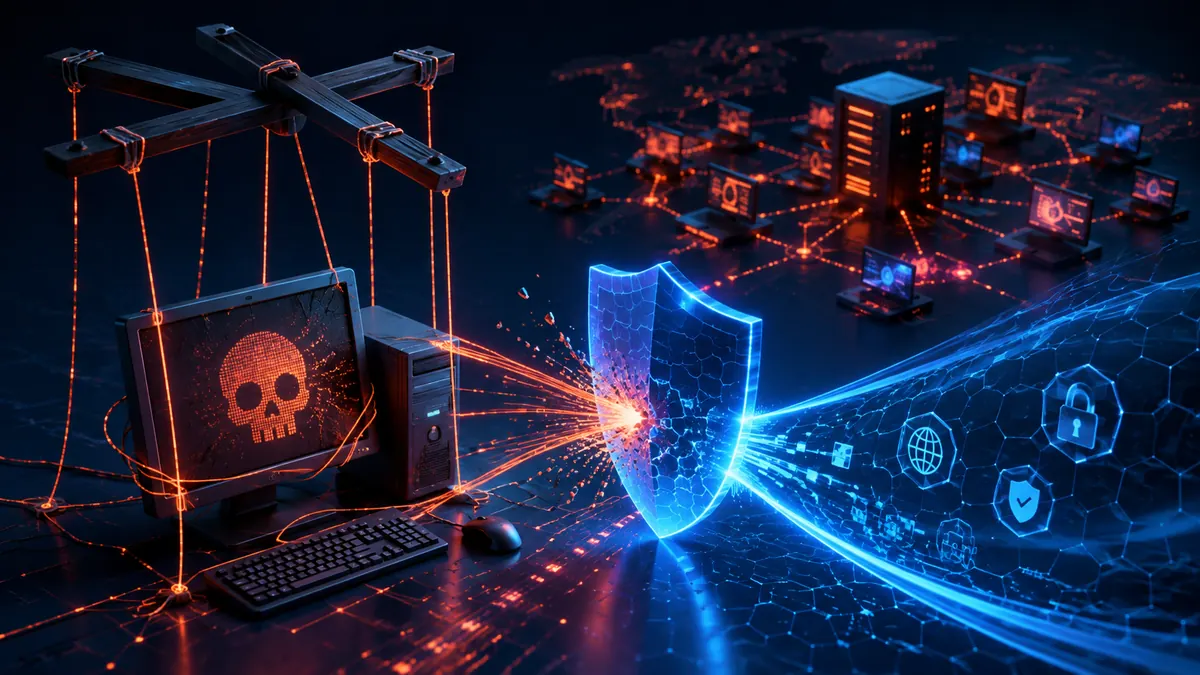
Un PC zombi es un ordenador infectado que queda bajo el control remoto de un ciberdelincuente. El propietario puede seguir utilizándolo sin darse cuenta de que, en segundo plano, el equipo participa en actividades delictivas.
El malware se oculta en el sistema y convierte el ordenador en una herramienta al servicio de terceros. Puede utilizar sus recursos, su conexión a internet y su dirección IP para actuar sin revelar directamente la identidad del atacante.
¿Cómo se convierte un ordenador en un PC zombi?
El software malicioso, las vulnerabilidades sin corregir y un mantenimiento deficiente facilitan la infección. Una vez dentro, el atacante puede controlar el equipo desde otra ubicación e incluso transferir ese control a otros delincuentes.
A medida que el usuario pierde el control del sistema, aumenta el riesgo de que queden expuestos datos personales como cuentas de correo, contraseñas, contactos, números de teléfono o información bancaria.
¿Por qué utilizan el ordenador de otra persona?
Los delincuentes buscan ocultar su origen y operar bajo una dirección IP distinta. Si una actividad fraudulenta se rastrea hasta el equipo infectado, el primer indicio puede señalar al propietario de ese ordenador y no al verdadero responsable.
Cuando numerosos equipos infectados trabajan coordinadamente forman una red zombi o botnet. Esta infraestructura permite multiplicar la capacidad de ataque.
¿Qué puede hacer una botnet?
- Enviar grandes cantidades de correo no deseado.
- Robar contraseñas y credenciales bancarias.
- Acceder a cuentas de correo y otros servicios.
- Bloquear páginas web mediante ataques distribuidos.
- Propagar virus y otras amenazas.
- Utilizar los recursos del equipo para cometer fraudes.
Señales de que un ordenador podría estar infectado
- El equipo funciona más lento de lo habitual o mantiene una actividad intensa sin motivo aparente.
- Aparecen anuncios incluso con el navegador cerrado.
- Los contactos reciben mensajes enviados desde las cuentas del usuario.
- Se ejecutan procesos desconocidos o se producen conexiones inesperadas.
- El antivirus se desactiva o deja de actualizarse sin intervención del usuario.
Cómo evitar que tu PC forme parte de una botnet
La primera barrera es utilizar un antivirus reconocido y mantenerlo actualizado. Una solución con cortafuegos ayuda además a controlar las conexiones entrantes y salientes.
Buenas prácticas esenciales
- Instala únicamente programas que conozcas y necesites.
- No abras mensajes ni enlaces de remitentes desconocidos.
- No desactives el antivirus aunque un programa te lo solicite.
- No ejecutes archivos sospechosos; analízalos antes y elimínalos si no son fiables.
- Utiliza un entorno aislado o sandbox para probar programas dudosos.
- Evita programas pirateados, cracks, generadores de claves y descargas de origen desconocido.
- No instales más de un antivirus con protección en tiempo real en el mismo equipo.
- Mantén una política de copias de seguridad periódicas.
La combinación de protección técnica, actualizaciones y sentido común reduce notablemente el riesgo de que un ordenador termine integrado en una red zombi.